

چگونه امنیت زیردامنههای یک وبسایت را بهصورت یکپارچه مدیریت کنیم؟
افزایش تعداد زیردامنهها به مدیران وبسایت اجازه میدهد بخشهای مختلف یک سامانه را از هم جدا کنند. برای مثال، فروشگاه اینترنتی، پنل کاربران، رابط برنامهنویسی (API) و محیط توسعه میتوانند هرکدام روی یک زیردامنه مستقل قرار بگیرند. این تفکیک مدیریت و توسعه وبسایت را سادهتر میکند، اما به این معنا نیست که امنیت تمام بخشها نیز بهصورت خودکار تامین میشود.
هر زیردامنه ممکن است تنظیمات DNS، گواهینامه امنیتی، نرمافزارها و سیاستهای دسترسی متفاوتی داشته باشد. اگر یکی از این بخشها از چرخه نگهداری خارج شود، یک سرویس قدیمی یا پیکربندی نادرست میتواند به نقطه ورود مهاجم تبدیل شود و امنیت بخشهای دیگر را نیز تحت تاثیر قرار دهد.
مدیریت یکپارچه امنیت زیردامنهها به معنای یکسانکردن تمام تنظیمات نیست؛ بلکه هدف، شناسایی تمام سرویسها، نظارت متمرکز بر وضعیت امنیتی آنها و اعمال سیاستهای متناسب با کاربرد هر زیردامنه است. برای رسیدن به این هدف، باید گواهینامههای SSL، تنظیمات DNS، کنترل دسترسی، مدیریت نشست کاربران و وضعیت سرویسهای فعال را در کنار یکدیگر بررسی کرد.
چرا مدیریت امنیت زیردامنهها اهمیت دارد؟
زیردامنهها معمولا برای تفکیک بخشهای مختلف یک وبسایت یا سرویس آنلاین استفاده میشوند. برای نمونه، نشانی shop.example.com میتواند فروشگاه، panel.example.com پنل کاربران و api.example.com رابط ارتباطی برنامهها با سرور باشد. ممکن است محیط توسعه نیز با نشانی dev.example.com در دسترس تیم فنی قرار بگیرد.
این بخشها از نظر سطح حساسیت یکسان نیستند. فروشگاه با اطلاعات سفارشها و پرداختها سروکار دارد، پنل مدیریت به امکانات حساس دسترسی دارد و API ممکن است اطلاعات کاربران را پردازش کند. در مقابل، محیط توسعه میتواند شامل کدهای منتشرنشده، نسخههای قدیمی نرمافزار یا تنظیماتی باشد که برای استفاده عمومی آماده نشدهاند.
اگر هر زیردامنه بدون برنامه مشخصی نگهداری شود، احتمال بروز مشکلاتی مانند انقضای گواهینامه، باقیماندن رکوردهای DNS قدیمی و استفاده از تنظیمات امنیتی ناسازگار افزایش پیدا میکند. برای مثال، ممکن است HTTPS روی فروشگاه بهدرستی فعال باشد، اما یک پنل قدیمی همچنان با پیکربندی نامناسب در دسترس قرار بگیرد.
مسئله دیگر، وابستگی امنیت بخشهای مختلف به یکدیگر است. تنظیم نادرست دامنه کوکی نشست (Session Cookie) میتواند اطلاعات احراز هویت را در معرض زیردامنههای دیگر قرار دهد. همچنین، تصاحب یک زیردامنه رهاشده ممکن است امکان انتشار محتوای جعلی روی دامنه مورد اعتماد کسبوکار را فراهم کند.
بنابراین، امنیت زیردامنهها نباید صرفا به بررسی جداگانه گواهینامهها محدود شود. مدیر سایت باید بداند چه زیردامنههایی وجود دارند، هرکدام به چه سرویسی متصل هستند، چه اطلاعاتی پردازش میکنند و چه کسی مسئول نگهداری آنها است.

مهمترین تهدیدهای امنیتی در ساختارهای چندزیردامنهای چیست؟
تهدیدهای امنیتی در ساختارهای چندزیردامنهای فقط به ضعف گواهینامهها محدود نمیشوند. تنظیمات نادرست DNS، باقیماندن سرویسهای قدیمی، دسترسیهای بیش از حد و اشتراکگذاری ناامن نشست کاربران نیز میتوانند امنیت کل وبسایت را تحت تاثیر قرار دهند. شناخت این خطرات کمک میکند برای هرکدام راهکار پیشگیرانه مناسبی در نظر گرفته شود.
گواهینامههای منقضی یا پیکربندی نادرست HTTPS
گواهینامه TLS امکان برقراری ارتباط رمزنگاریشده بین مرورگر و سرویس را فراهم میکند و به مرورگر اجازه میدهد هویت سرور را بررسی کند. اگر گواهینامه یک زیردامنه منقضی شده باشد، با نام میزبان مطابقت نداشته باشد یا زنجیره گواهینامه آن ناقص باشد، مرورگر ممکن است هشدار امنیتی نمایش دهد یا ارتباط را با خطا مواجه کند.
این مشکل در ساختارهایی که زیردامنهها روی چند سرور یا سرویس مختلف قرار دارند، راحتتر از دید مدیر سایت پنهان میماند. ممکن است گواهینامه دامنه اصلی بهموقع تمدید شود، اما گواهینامه API یا پنل کاربران فراموش شود.
برای پیشگیری، باید وضعیت گواهینامه هر میزبان بهصورت جداگانه بررسی شود. فعالبودن HTTPS روی دامنه اصلی، تضمینی برای امنیت تمام زیردامنهها نیست. علاوه بر اعتبار گواهینامه، باید مطمئن شد که درخواستهای HTTP به شکل مناسب به HTTPS هدایت میشوند و ارتباط رمزنگاریشده تا مقصد مورد انتظار ادامه پیدا میکند.
تصاحب زیردامنههای رهاشده
تصاحب زیردامنه یا Subdomain Takeover زمانی رخ میدهد که رکورد DNS یک زیردامنه همچنان به یک سرویس خارجی اشاره کند، اما منبع مقصد حذف شده یا دیگر تحت کنترل مالک اصلی نباشد. اگر مهاجم بتواند آن منبع را در سرویس مربوطه به نام خود ثبت کند، ممکن است محتوای دلخواهش را از طریق زیردامنه معتبر سازمان منتشر کند. به زبان ساده، مهاجم میتواند یک صفحه از سایت را کاملا تحت کنترل گرفته و تحت آن زیردامنه، مطالب دلخواه خود را منتشر کرده و یا برای کلاهبرداری از کاربران اقدام کند.
برای مثال، فرض کنید وبسایتی برای اجرای یک وبلاگ آزمایشی از سرویس میزبانی خارجی استفاده کرده و رکورد blog.example.com را به آن متصل کرده است. پس از حذف پروژه، رکورد DNS باقی میماند. اگر مقصد این صفحه، قابل ثبت مجدد توسط شخص دیگری باشد، مهاجم ممکن است کنترل زیردامنه را به دست بگیرد.
چنین رخدادی فقط به نمایش یک صفحه جعلی محدود نمیشود. بسته به پیکربندی سامانه، مهاجم میتواند از اعتبار دامنه برای فیشینگ، سوءاستفاده از سیاستهای اعتماد بین زیردامنهها یا هدفگرفتن فرایندهای ورود یکپارچه استفاده کند.
راهکار اصلی، بررسی پیوسته رکوردهای DNS و تطبیق آنها با سرویسهای واقعا فعال است. هنگام حذف یک سرویس خارجی، رکورد مرتبط نیز باید بررسی و در صورت بینیازی حذف شود. صرفا اطمینان از فعالبودن دامنه اصلی برای پیشگیری از این تهدید کافی نیست.
تنظیمات نادرست DNS و اتصال به سرویسهای خارجی
رکوردهای DNS مشخص میکنند درخواستهای مربوط به یک دامنه یا زیردامنه به کدام مقصد هدایت شوند. تغییر ناخواسته یک رکورد، باقیماندن مقصد قدیمی یا تعریف نادرست رکوردهای CNAME و A میتواند باعث اختلال در سرویس یا هدایت کاربران به مقصد نامعتبر شود.
این خطر زمانی بیشتر میشود که وبسایت از چند ارائهدهنده استفاده کند؛ برای مثال، فروشگاه روی یک سرور، فایلهای ایستا روی شبکه توزیع محتوا (CDN) و فرمهای پشتیبانی روی یک سرویس خارجی قرار داشته باشند. در این شرایط، بخشی از تنظیمات ممکن است در پنل DNS و بخشی دیگر در پنل سرویسدهندگان مدیریت شود.
برای کاهش ریسک، باید مالک هر رکورد، کاربرد آن و مقصد مورد انتظار مشخص باشد. دسترسی به پنل DNS نیز باید به افراد ضروری محدود شود و تغییرات مهم، از جمله تغییر مقصد زیردامنههای حساس، قابل پیگیری باشند. استفاده از احراز هویت چندمرحلهای برای حسابهای مدیریتی این سرویسها نیز اهمیت دارد.
ضعف در کنترل دسترسی و مدیریت نشست کاربران
تمام زیردامنهها نباید به اطلاعات و نشستهای یکدیگر دسترسی داشته باشند. اگر فروشگاه، پنل مدیریت و محیط آزمایشی از سیاستهای احراز هویت یا کوکیهای مشترک و بیش از حد گسترده استفاده کنند، ضعف امنیتی در یکی از آنها ممکن است بخشهای دیگر را نیز تحت تاثیر قرار دهد.
یکی از نمونههای مهم، تنظیم ویژگی Domain در کوکی است. اگر کوکی نشست برای کل دامنه اصلی تعریف شود، مرورگر ممکن است آن را برای زیردامنههای مختلف نیز ارسال کند. این کار در بعضی معماریها ضروری است، اما اگر تمام زیردامنهها به آن نیاز نداشته باشند، دامنه دسترسی کوکی بیدلیل گسترده شده است.
در صورت امکان، کوکی نشست باید فقط برای میزبان موردنیاز تنظیم شود. استفاده از ویژگیهای Secure، HttpOnly و SameSite نیز میتواند به کاهش خطر افشای شناسه نشست و برخی حملات مبتنی بر درخواستهای بینسایتی کمک کند. البته این ویژگیها جایگزین احراز هویت صحیح، کنترل مجوزها و مقابله با آسیبپذیریهای برنامه نیستند.
فراموششدن زیردامنههای آزمایشی و سرویسهای بلااستفاده
محیطهای توسعه و آزمایش معمولا برای استفاده عمومی طراحی نشدهاند. این محیطها ممکن است اطلاعات آزمایشی حساس، نسخههای قدیمی نرمافزار، مسیرهای مدیریتی یا تنظیمات موقتی داشته باشند که در محیط اصلی اصلاح شدهاند.
اگر زیردامنهای مانند test.example.com بدون محدودیت دسترسی در اینترنت باقی بماند، مهاجم میتواند آن را برای شناسایی فناوریهای مورد استفاده یا پیدا کردن آسیبپذیریهای شناختهشده بررسی کند. قدیمیبودن نرمافزار بهتنهایی به معنای قابل نفوذ بودن آن نیست، اما باقیماندن سرویس بدون مالک مشخص، احتمال نادیدهگرفتن آسیبپذیریها را افزایش میدهد.
برای پیشگیری، هر زیردامنه باید مالک و هدف مشخصی داشته باشد. محیطهای داخلی و آزمایشی نیز باید با احراز هویت، محدودیت دسترسی شبکه یا روش متناسب دیگری محافظت شوند. پس از پایان پروژه، لازم است سرویس و رکوردهای وابسته به آن حذف یا به شکل امن غیرفعال شوند.

چگونه امنیت زیردامنهها را بهصورت یکپارچه مدیریت کنیم؟
برای مدیریت موثر امنیت، لازم نیست تمام زیردامنهها روی یک سرور قرار بگیرند یا از یک نوع گواهینامه استفاده کنند. آنچه اهمیت دارد، داشتن فرایندی مشخص برای شناسایی سرویسها، بررسی وضعیت امنیتی و رسیدگی به تغییرات است. مراحل زیر میتوانند چارچوب مناسبی برای این کار ایجاد کنند.
تهیه فهرست زیردامنهها و سرویسهای فعال
اولین قدم، شناسایی تمام زیردامنههای موجود است. اتکا به فهرستی که چند ماه قبل تهیه شده، کافی نیست؛ زیرا ممکن است تیم فنی در این فاصله سرویسهای تازهای ایجاد کرده باشد یا بعضی پروژهها را حذف کرده باشد.
فهرست زیردامنهها باید دستکم شامل نشانی کامل، کاربرد، مقصد DNS، محل میزبانی، مسئول نگهداری و سطح حساسیت هر سرویس باشد. وضعیت گواهینامه و تاریخ انقضای آن نیز بهتر است در همین فهرست ثبت شود.
برای تکمیل فهرست میتوان از رکوردهای DNS، تنظیمات سرورها، پنل CDN، فهرست سرویسهای ابری و سوابق پروژهها استفاده کرد. بررسی منابع مختلف اهمیت دارد؛ چون یک زیردامنه ممکن است در پنل DNS وجود داشته باشد، اما در مستندات تیم فنی ثبت نشده باشد.
این فهرست باید بهصورت مستمر بهروزرسانی شود. هر بار که زیردامنهای ایجاد، منتقل یا حذف میشود، اطلاعات آن نیز باید تغییر کند. به این ترتیب، تیم فنی میتواند وضعیت واقعی زیرساخت را با اطلاعات ثبتشده مقایسه کند و موارد ناشناخته یا بلااستفاده را زودتر تشخیص دهد.
بررسی اعتبار گواهینامهها و عملکرد HTTPS
برای هر زیردامنه باید مشخص باشد که آیا به HTTPS نیاز دارد، چه گواهینامهای برای آن استفاده میشود و تمدید گواهینامه بر عهده چه سامانهای است. حتی اگر صدور گواهینامهها بهصورت خودکار انجام شود، بررسی موفقیت تمدیدها همچنان ضروری است.
سامانه پایش میتواند تاریخ انقضای گواهینامهها را بررسی کند و پیش از پایان اعتبار، هشدار بفرستد. علاوه بر این، باید خطاهای مربوط به نام دامنه، زنجیره گواهینامه و دسترسپذیری HTTPS نیز بررسی شوند. بهتر است هشدارها به مسئول مشخصی ارسال شوند تا مشکلات صرفا ثبت نشوند و بدون رسیدگی باقی نمانند.
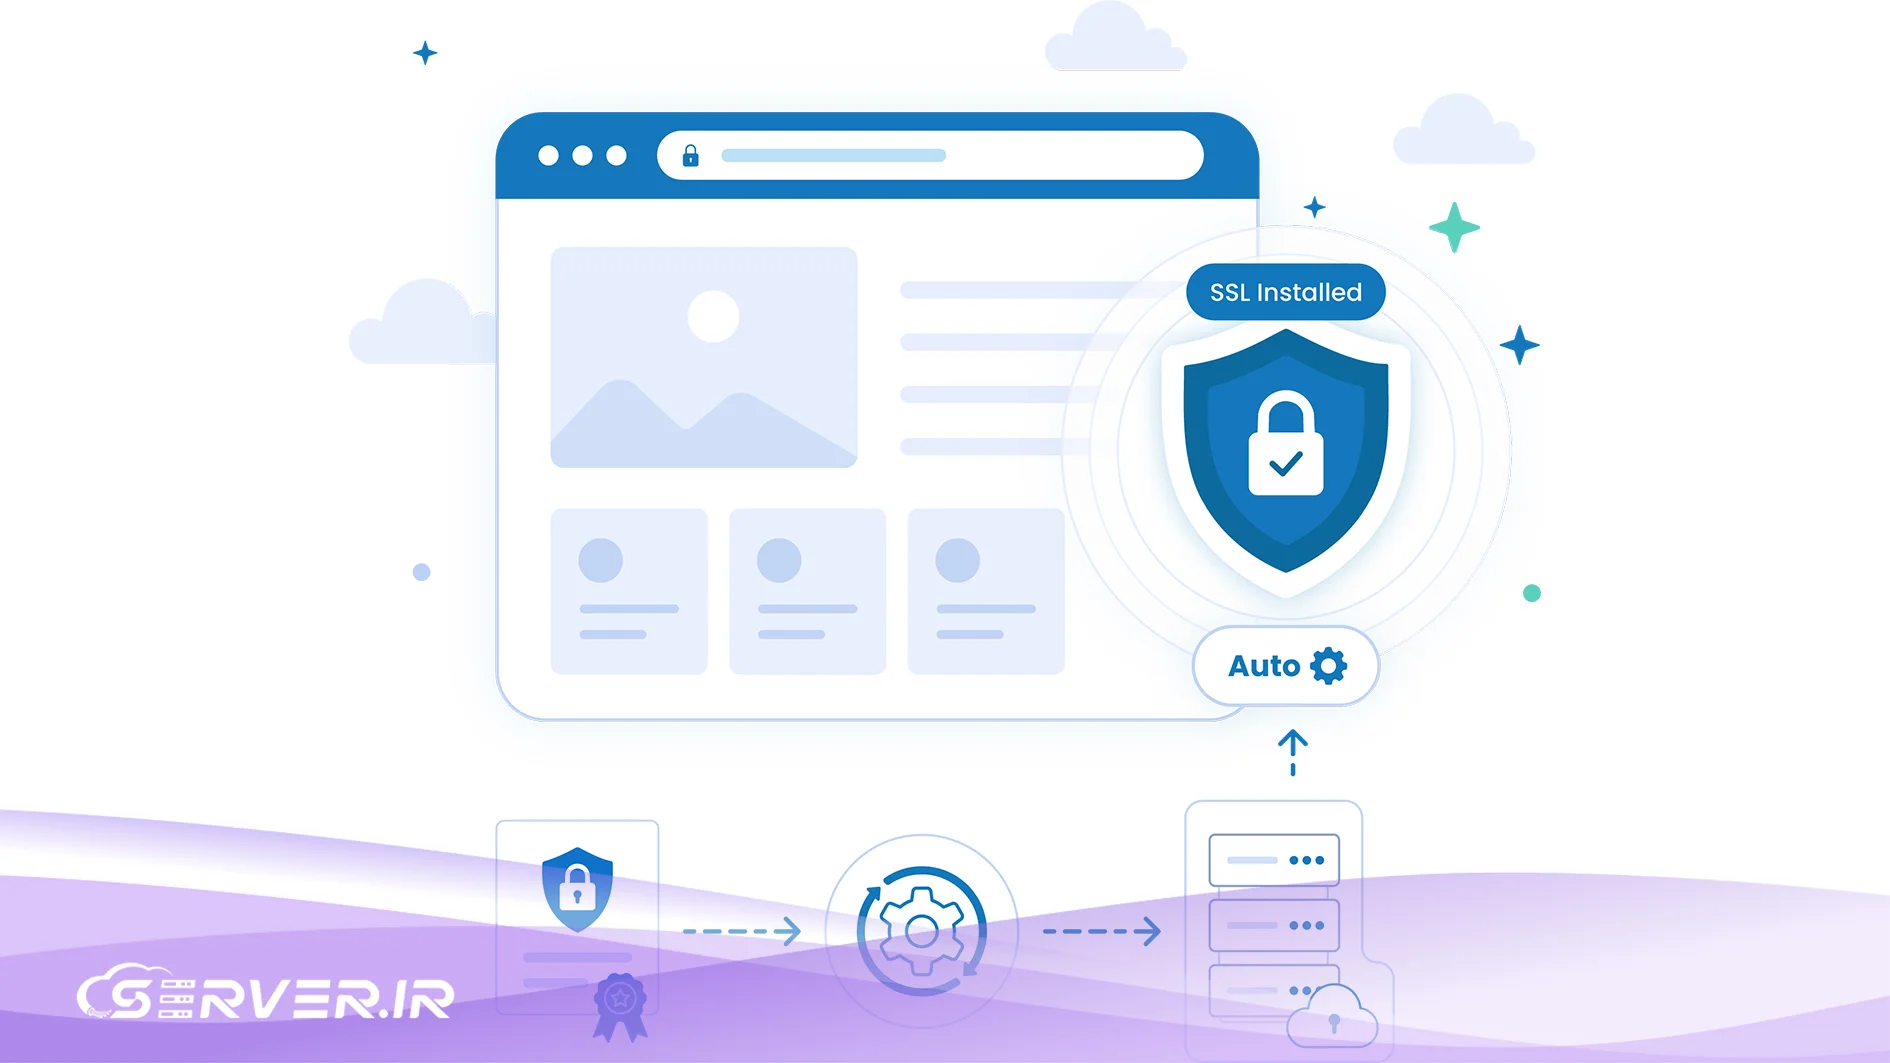
برای صدور و تمدید خودکار گواهینامهها میتوان از ACME و ابزارهای سازگار با آن استفاده کرد. برای نمونه، روش اعتبارسنجی HTTP-01 به دسترسی اعتبارسنج به مسیر مشخصی روی وبسرور نیاز دارد. روش DNS-01 نیز با ثبت یک رکورد TXT در DNS مالکیت دامنه را بررسی میکند و امکان صدور گواهینامه Wildcard را فراهم میسازد. انتخاب روش مناسب به معماری سرویس و امکانات ارائهدهنده DNS بستگی دارد.
اگر برای یک دامنه یا زیردامنه به گواهینامه جدید نیاز دارید، هنگام انتخاب سرویس و برنامهریزی برای تمدید، میتوانید گزینههای خرید SSL از سرور.آیآر را بررسی کنید. نکته مهم این است که تهیه گواهینامه باید بخشی از فرایند مدیریت امنیت باشد، نه جایگزین پایش و نگهداری آن.
خودکارسازی تمدید گواهینامهها
تمدید دستی گواهینامهها در زیرساختی با تعداد زیادی زیردامنه، احتمال خطای انسانی را افزایش میدهد. ممکن است مسئول فنی تغییر کند، یک سرور از فهرست اصلی جا بماند یا پیام هشدار انقضا بهموقع بررسی نشود.
خودکارسازی تمدید میتواند این وابستگی را کاهش دهد؛ اما صرف نصب ابزار تمدید کافی نیست. باید اطمینان حاصل شود که فرایند صدور مجدد موفق است، گواهینامه جدید به سرویس درست تحویل داده میشود و وبسرور یا پراکسی از آن استفاده میکند.
برای مثال، ممکن است گواهینامه جدید با موفقیت صادر شود، اما وبسرور همچنان گواهینامه قبلی را ارائه دهد؛ زیرا سرویس پس از تمدید بازخوانی نشده است. بنابراین، فرایند خودکار باید نتیجه نهایی را نیز بررسی کند و در صورت شکست، هشدار بدهد.
اگر از DNS-01 استفاده میکنید، مجوزهای دسترسی به رابط برنامهنویسی ارائهدهنده DNS را نیز محدود نگه دارید. کلید دسترسی با اختیارات گسترده، در صورت افشای اطلاعات سرور، میتواند امکان تغییر رکوردهای DNS را فراهم کند. استفاده از اعتبارنامه محدود و اختصاصی، ریسک این وابستگی را کاهش میدهد.
بازبینی دورهای رکوردهای DNS
بازبینی DNS باید بخشی از نگهداری دورهای زیرساخت باشد. هدف این نیست که تمام رکوردها را مرتب تغییر دهید؛ بلکه باید مطمئن شوید هر رکورد همچنان کاربرد دارد و به مقصد صحیح اشاره میکند.
در این بررسی، رکوردهای CNAME متصل به سرویسهای خارجی اهمیت ویژهای دارند. اگر پروژهای در یک پلتفرم ابری حذف شده باشد، اما رکورد CNAME آن باقی مانده باشد، احتمال تصاحب زیردامنه به وجود میآید. پیش از حذف یا تغییر رکورد نیز باید وابستگیهای آن بررسی شوند تا سرویس فعال دیگری دچار اختلال نشود.
بهتر است تغییرات DNS ثبت شوند و برای رکوردهای حساس، فرایند تایید مشخصی وجود داشته باشد. همچنین، دسترسی به حساب ثبت دامنه و پنل DNS نباید در اختیار افراد غیرضروری باشد. فعالکردن احراز هویت چندمرحلهای و حذف دسترسی حسابهای قدیمی، از اقدامات پایهای در این زمینه است.
محدودکردن دسترسی به پنلهای مدیریتی و محیطهای آزمایشی
همه زیردامنهها نباید برای تمام کاربران اینترنت قابل دسترسی باشند. پنل مدیریت، محیط توسعه، داشبوردهای داخلی و سرویسهای پایش ممکن است فقط به دسترسی کارکنان یا سامانههای مشخص نیاز داشته باشند.
بسته به معماری، میتوان این سرویسها را پشت شبکه خصوصی، VPN، پراکسی احراز هویتشده یا فهرست مجاز IP قرار داد. اگر محدودیت شبکه امکانپذیر نیست، باید از احراز هویت قوی، مجوزهای حداقلی و کنترل دقیق نشستها استفاده شود.
در کنار این اقدامات، باید دسترسی کارکنانی که همکاری خود را با مجموعه پایان دادهاند یا دیگر به یک سرویس نیاز ندارند، لغو شود. حسابهای مشترک نیز بهتر است با حسابهای اختصاصی جایگزین شوند تا فعالیت هر کاربر قابل پیگیری باشد.
بازبینی تنظیمات کوکیها و نشست کاربران
در وبسایتهایی که چند زیردامنه دارند، اشتراکگذاری نشست کاربران باید آگاهانه انجام شود. برای مثال، اگر ورود به پنل و فروشگاه باید یکپارچه باشد، لازم است سازوکار احراز هویت طوری طراحی شود که این قابلیت بدون گسترش غیرضروری دسترسی کوکیها فراهم شود.
در مقابل، اگر یک زیردامنه کاربرد مستقل دارد، بهتر است کوکیهای حساس آن به همان میزبان محدود بمانند. استفاده از پیشوند __Host- برای کوکی نشست، در صورت سازگاری با معماری برنامه، به اعمال محدودیتهایی مانند استفاده از Secure، مسیر / و نداشتن ویژگی Domain کمک میکند.
همچنین، تمام نشستهای حساس باید روی HTTPS منتقل شوند و کوکیهای احراز هویت ویژگیهای امنیتی مناسب داشته باشند. تعیین زمان انقضای نشست، باطلکردن آن هنگام خروج کاربر و بررسی مجوزها در سمت سرور نیز ضروری است. رمزنگاری ارتباط بهتنهایی مانع سرقت نشست در اثر آسیبپذیریهای برنامه یا تنظیمات نادرست نمیشود.
پایش تغییرات و شناسایی زیردامنههای بلااستفاده
فهرستکردن زیردامنهها و بررسی دورهای آنها، پایه کار است؛ اما در زیرساختهای پرتغییر، نظارت مستمر نیز اهمیت دارد. بهتر است تغییرات DNS، صدور گواهینامههای جدید، ایجاد سرویسهای تازه و تغییر مقصد زیردامنههای حساس ثبت شوند.
پایش میتواند شامل بررسی دورهای رکوردها، کنترل پاسخ سرویسها و شناسایی گواهینامههای غیرمنتظره باشد. در صورت مشاهده زیردامنهای که به مقصد ناشناختهای اشاره میکند یا محتوایی متفاوت از انتظار ارائه میدهد، باید موضوع بررسی شود.
برای سرویسهای بلااستفاده نیز یک فرایند مشخص تعریف کنید: ابتدا وابستگیها را بررسی کنید، سپس دسترسی سرویس را متوقف کنید و در نهایت رکوردهای DNS و منابع باقیمانده را حذف کنید. حذف شتابزده رکوردها بدون بررسی وابستگیها ممکن است اختلال ایجاد کند؛ در مقابل، باقیگذاشتن منابع رهاشده نیز ریسک امنیتی دارد.

آیا استفاده از یک گواهینامه SSL برای تمام زیردامنهها مناسب است؟
استفاده از یک گواهینامه برای چند زیردامنه میتواند مدیریت گواهینامهها را سادهتر کند، اما انتخاب آن باید بر اساس ساختار زیرساخت، سطح حساسیت سرویسها و نحوه توزیع کلیدهای خصوصی انجام شود. سه نوع گواهینامه بیشتر در این سناریو مطرح هستند.
- گواهینامه تکدامنه: برای یک نام دامنه مشخص صادر میشود؛ برای مثال،
shop.example.com. این گزینه زمانی مناسب است که بخواهید هر سرویس گواهینامه مستقل داشته باشد. - گواهینامه Wildcard: برای پوشش زیردامنههای یک سطح استفاده میشود. گواهینامه
*.example.comمعمولاshop.example.comوapi.example.comرا پوشش میدهد، اما بهطور معمول برایapi.dev.example.comمعتبر نیست. همچنین، دامنه اصلیexample.comصرفا با وجود این نام Wildcard پوشش داده نمیشود و باید جداگانه در گواهینامه درج شده باشد. - گواهینامه چنددامنهای (SAN): میتواند چند نام دامنه مشخص را در یک گواهینامه پوشش دهد. این گزینه برای زیرساختهایی مناسب است که مجموعه مشخصی از دامنهها و زیردامنهها دارند و میخواهند مدیریت گواهینامههای آنها را متمرکز کنند.
انتخاب میان این گزینهها به تعداد زیردامنهها محدود نیست. محل استقرار سرویسها نیز اهمیت دارد. اگر چند زیردامنه روی سرورهای متفاوت میزبانی شوند، باید مشخص شود گواهینامه و کلید خصوصی چگونه به سرورهای مربوطه منتقل و در آنها نگهداری میشوند. کپیکردن یک کلید خصوصی مشترک روی تعداد زیادی سرور، سطح مواجهه آن با خطر افشا را افزایش میدهد.
در بعضی معماریها، استفاده از گواهینامههای مستقل برای سرویسهای حساس انتخاب مناسبتری است؛ زیرا در صورت افشای یک کلید خصوصی، دامنه اثر حادثه محدودتر میشود. در مقابل، گواهینامه Wildcard میتواند تعداد گواهینامههای موردنیاز را کاهش دهد، اما کلید خصوصی آن باید با دقت بیشتری محافظت شود.
در معماری دارای CDN نیز باید دو ارتباط را جداگانه بررسی کرد: ارتباط مرورگر کاربر تا CDN و ارتباط CDN تا سرور مبدأ. رمزنگاری ارتباط اول به معنای امنبودن ارتباط دوم نیست. بسته به معماری، باید گواهینامه معتبر روی سرور مبدأ نصب شود و CDN طوری تنظیم شود که هویت مقصد را بررسی کند و از ارتباط رمزنگاریشده استفاده کند.
در نتیجه، هیچ نوع گواهینامهای برای تمام ساختارها بهترین گزینه نیست. هدف باید انتخاب روشی باشد که ضمن پوشش تمام نامهای موردنیاز، مدیریت تمدید، حفاظت از کلیدهای خصوصی و رسیدگی به رخدادهای امنیتی را امکانپذیر کند.
نقش زیرساخت میزبانی در امنیت زیردامنهها چیست؟
امنیت زیردامنهها فقط به تنظیمات DNS و گواهینامهها وابسته نیست. نرمافزار وبسرور، نسخه زبانهای برنامهنویسی، تنظیمات شبکه، مجوزهای فایلها و نحوه جداسازی سرویسها نیز بر امنیت کل زیرساخت تاثیر میگذارند.
برای مثال، ممکن است دو زیردامنه از گواهینامههای معتبر استفاده کنند، اما هر دو روی سروری قرار داشته باشند که نرمافزار آن بهروزرسانی نشده است. در چنین شرایطی، ارتباط رمزنگاریشده مانع بهرهبرداری از آسیبپذیری نرمافزار نخواهد شد. به همین دلیل، بهروزرسانی منظم سیستمعامل و اجزای نرمافزاری، حذف سرویسهای غیرضروری و محدودکردن دسترسیهای مدیریتی باید در کنار مدیریت گواهینامهها انجام شوند.
نوع سرویس میزبانی نیز بر امکانات مدیریتی اثر میگذارد. در هاست اشتراکی، بخشی از تنظیمات سرور و نگهداری زیرساخت بر عهده ارائهدهنده است و میزان دسترسی کاربر به پیکربندیهای سطح سیستم محدودتر خواهد بود. در سرور مجازی یا سرور اختصاصی، معمولا امکان کنترل بیشتری بر وبسرور، فایروال و جداسازی سرویسها وجود دارد؛ البته این کنترل بیشتر، مسئولیت نگهداری و بهروزرسانی را نیز افزایش میدهد.
بنابراین، هنگام انتخاب سرویس میزبانی باید به نیازهای واقعی پروژه توجه کرد. اگر چند زیردامنه با کاربردهای متفاوت دارید، بررسی امکانات مدیریت گواهینامهها، کنترل دسترسی،پشتیبانگیری و پایش سرویسها اهمیت دارد. انتخاب یک سرویس متناسب از طریق خرید هاست از یک سرویس دهنده معتبر، میتواند بخشی از نیازهای زیرساختی را پوشش دهد، اما امنیت نهایی همچنان به پیکربندی صحیح و نگهداری مستمر وابسته است.
نکته مهم دیگر، تفکیک سرویسهایی است که سطح حساسیت متفاوتی دارند. برای مثال، قرارگرفتن پنل مدیریتی حساس و یک محیط آزمایشی کماهمیت روی زیرساختی کاملا مشترک، بدون محدودیتهای مناسب، میتواند ریسک جانبی ایجاد کند. در صورت نیاز، جداسازی سرورها، حسابهای سیستمی، شبکهها یا کلیدهای دسترسی میتواند دامنه اثر یک رخداد را محدود کند.

چکلیست نهایی مدیریت امنیت زیردامنهها
برای اطمینان از اینکه هیچ بخش مهمی از زیرساخت از قلم نیفتاده است، میتوان از چکلیست زیر در بازبینیهای دورهای استفاده کرد.
- تمام زیردامنههای فعال و مقصد DNS آنها شناسایی و ثبت شدهاند.
- برای هر زیردامنه، مسئول نگهداری و کاربرد مشخصی تعریف شده است.
- اعتبار گواهینامهها، تطابق نام دامنه و عملکرد HTTPS بررسی میشود.
- تمدید خودکار گواهینامهها آزمایش شده و برای شکست فرآیند تمدید، هشدار امنیتی وجود دارد.
- رکوردهای DNS قدیمی و اتصالهای بلااستفاده به سرویسهای خارجی بررسی شدهاند.
- دسترسی به پنل DNS، حساب ثبت دامنه و پنلهای مدیریتی محدود و محافظت شده است.
- محیطهای آزمایشی و سرویسهای داخلی بدون کنترل دسترسی مناسب در معرض اینترنت نیستند.
- دامنه دسترسی کوکیها و تنظیمات امنیتی نشست کاربران بازبینی شده است.
- سیستمعامل، وبسرور و نرمافزارهای مرتبط بهروز نگه داشته میشوند.
- تغییرات مهم زیرساخت ثبت و سرویسهای بلااستفاده پس از بررسی وابستگیها حذف میشوند.
- در صورت استفاده از CDN، امنیت ارتباط تا سرور مبدا نیز بررسی شده است.

مدیریت امنیت زیردامنهها به پایش مستمر نیاز دارد
مدیریت امنیت زیردامنهها زمانی موثر است که تمام اجزای مرتبط با آنها در یک فرایند مشخص قرار بگیرند. تهیه فهرست سرویسها، بررسی گواهینامهها، بازبینی رکوردهای DNS، محدودکردن دسترسیها و شناسایی منابع بلااستفاده، اقداماتی هستند که باید بهصورت منظم انجام شوند؛ نه فقط هنگام بروز خطا یا مشاهده هشدار امنیتی.
در کنار این اقدامات، خودکارسازی تمدید گواهینامهها و ثبت تغییرات زیرساخت میتواند احتمال خطای انسانی را کاهش دهد. بااینحال، خودکارسازی زمانی ارزشمند است که نتیجه عملیات نیز بررسی شود و برای خطاها سازوکار هشدار و رسیدگی وجود داشته باشد.
در نهایت، انتخاب زیرساخت میزبانی متناسب با نیازهای فنی و سطح حساسیت سرویسها، مدیریت امنیت را سادهتر میکند؛ اما هیچ گواهینامه یا سرویس میزبانی بهتنهایی امنیت تمام زیردامنهها را تضمین نمیکند. امنیت پایدار حاصل ترکیب پیکربندی صحیح، کنترل دسترسی، نگهداری منظم و نظارت مستمر بر کل زیرساخت است.
سوالات متداول
برای مدیریت امنیت زیردامنهها، ابتدا تمام زیردامنهها و سرویسهای فعال را شناسایی کنید. سپس اعتبار گواهینامههای SSL، تنظیمات DNS، سطح دسترسی کاربران و وضعیت نرمافزارها را بررسی کنید. پایش مستمر و تمدید خودکار گواهینامهها نیز به کاهش خطاهای امنیتی کمک میکند.
خیر. بسته به ساختار وبسایت، میتوان از گواهینامه تکدامنه، Wildcard یا چنددامنهای استفاده کرد. انتخاب مناسب به تعداد نامهای دامنه، محل میزبانی سرویسها و الزامات امنیتی بستگی دارد. برای سرویسهای حساس نیز استفاده از گواهینامههای مستقل میتواند ریسک افشای کلید خصوصی مشترک را کاهش دهد.
گواهینامه *.example.com معمولا زیردامنههای سطح اول مانند shop.example.com و api.example.com را پوشش میدهد، اما برای زیردامنههای چندسطحی مانند api.dev.example.com معتبر نیست. دامنه اصلی example.com نیز باید جداگانه در گواهینامه درج شده باشد.
تصاحب زیردامنه زمانی رخ میدهد که رکورد DNS به یک سرویس خارجی حذفشده یا بدون مالک فعال اشاره کند و مهاجم بتواند منبع مقصد را ثبت کند. برای پیشگیری، رکوردهای DNS را بهصورت دورهای بررسی کنید و پس از حذف سرویسها، رکوردها و منابع وابسته را نیز بهدرستی پاکسازی کنید.
خیر. HTTPS ارتباط میان کاربر و سرور را رمزنگاری میکند، اما از آسیبپذیری نرمافزار، ضعف کنترل دسترسی، تنظیمات نادرست DNS یا سرقت نشست کاربران جلوگیری نمیکند. امنیت کاملتر به بهروزرسانی نرمافزارها، مدیریت صحیح دسترسیها و پایش مستمر زیرساخت نیاز دارد.
دسترسی به محیطهای آزمایشی باید به افراد و سامانههای مجاز محدود شود. استفاده از VPN، شبکه خصوصی، محدودیت IP یا احراز هویت قوی میتواند به محافظت از این محیطها کمک کند. پس از پایان پروژه نیز باید سرویسهای بلااستفاده و رکوردهای DNS مرتبط با آنها حذف شوند.
بله. در معماری مبتنی بر CDN باید هم ارتباط کاربر تا CDN و هم ارتباط CDN تا سرور مبدأ بهدرستی محافظت شود. استفاده از HTTPS در ارتباط اول بهتنهایی کافی نیست؛ ارتباط با سرور مبدأ نیز باید رمزنگاری شود و اعتبار گواهینامه آن بهدرستی بررسی شود.



شما میتوانید دیدگاه خود را در مورد این مطلب با ما با اشتراک بگذارید.