

رکورد SPF چیست و چه کاربردی دارد؟
ارسال ایمیل از طرف یک دامنه، فقط به وجود داشتن یک سرویس ایمیل محدود نمیشود. یکی از مهمترین مسائل در این فرایند، اطمینان از این است که سرور دریافتکننده بتواند تشخیص دهد یک ایمیل واقعا از طرف سرور مجاز دامنه ارسال شده است یا خیر. اگر هر سروری بتواند با نام یک دامنه ایمیل ارسال کند، جعل هویت فرستنده و حملات فیشینگ بسیار سادهتر خواهد شد.
رکورد SPF یکی از استانداردهای مهم برای افزایش امنیت ارسال ایمیل است که به صاحب دامنه اجازه میدهد سرورهای مجاز برای ارسال ایمیل را مشخص کند. سرور دریافتکننده نیز میتواند با بررسی این رکورد، اعتبار سرور ارسالکننده را ارزیابی کند.
در این مقاله بررسی میکنیم SPF چیست، چگونه کار میکند، چه کاربردی دارد و چگونه میتوان یک رکورد SPF برای دامنه ایجاد کرد.
SPF چیست؟
SPF مخفف Sender Policy Framework است و روشی برای مشخص کردن سرورهای مجاز به ارسال ایمیل از طرف یک دامنه محسوب میشود.
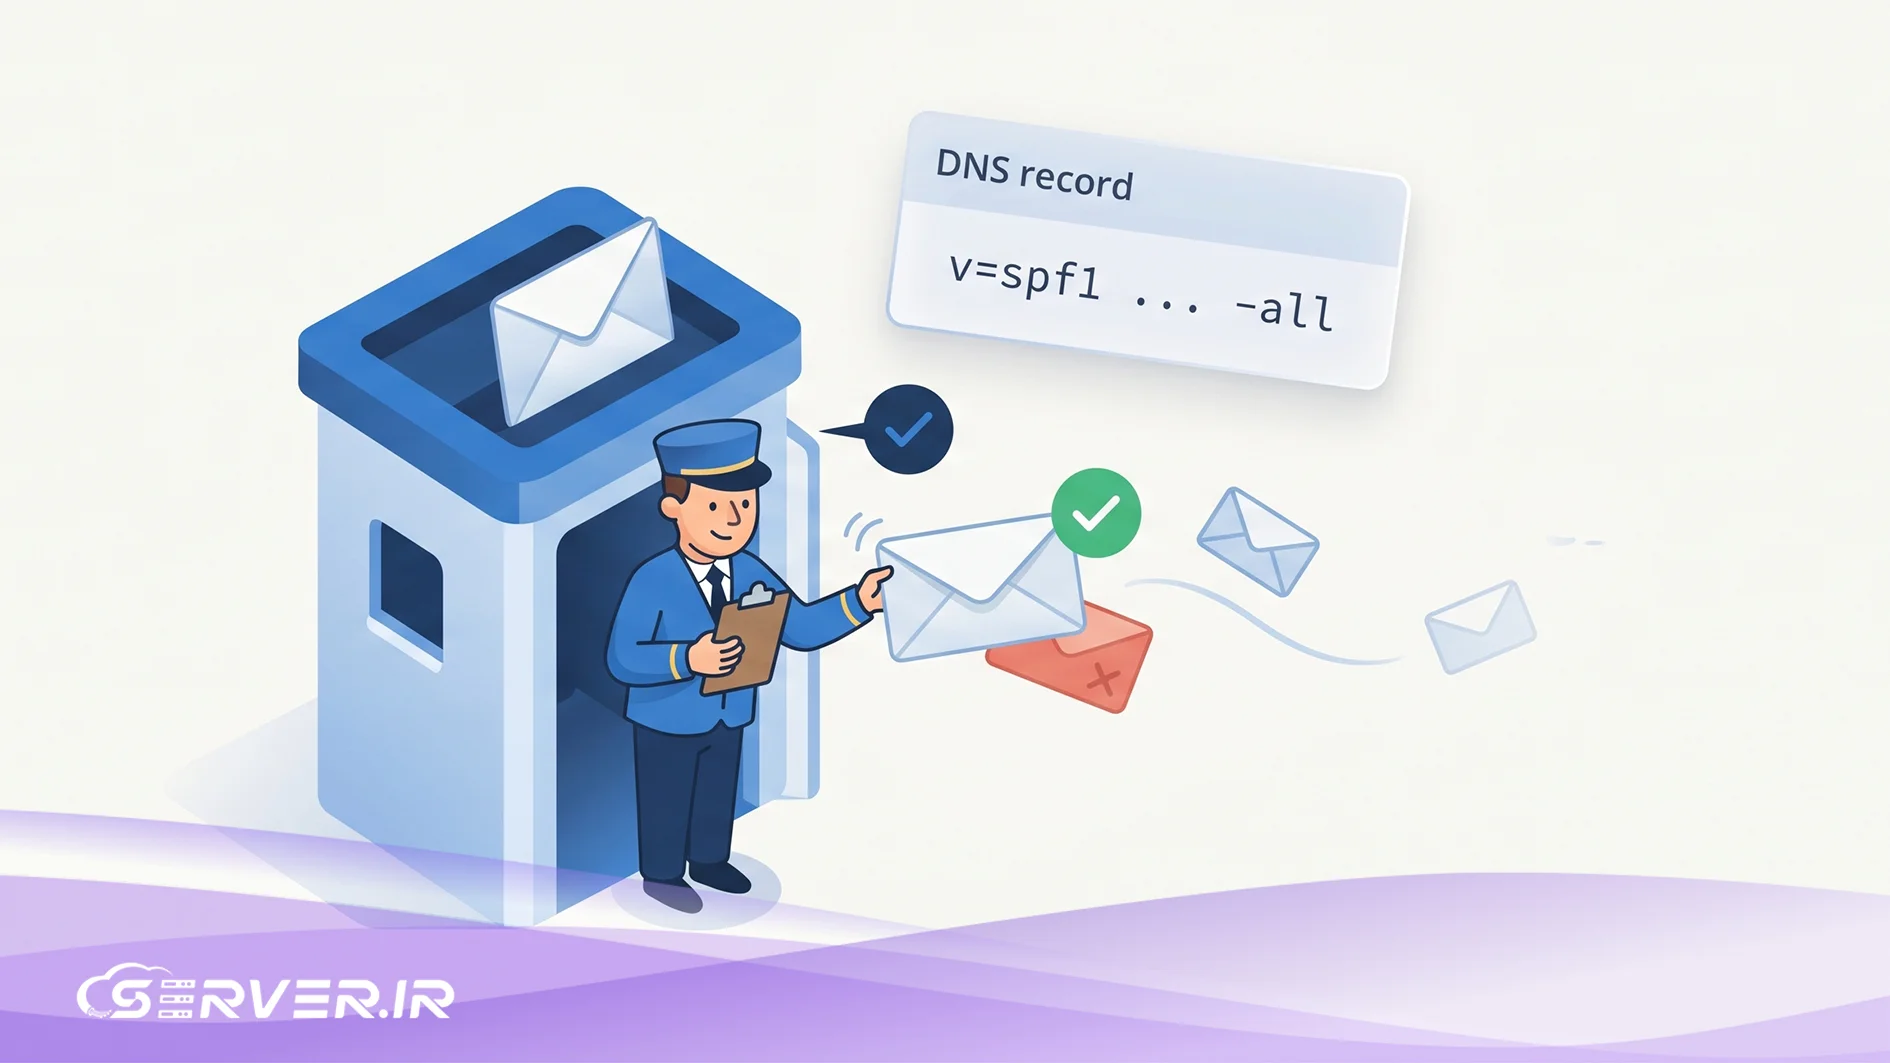
اطلاعات SPF در قالب یک رکورد TXT در DNS دامنه قرار میگیرد. این رکورد شامل سیاستی است که مشخص میکند کدام آدرسهای IP، سرورها یا سرویسهای ایمیل اجازه دارند با استفاده از دامنه مورد نظر ایمیل ارسال کنند.
برای مثال، فرض کنید دامنه example.com از یک سرور مشخص برای ارسال ایمیل استفاده میکند. مدیر دامنه میتواند آدرس IP این سرور را در رکورد SPF قرار دهد. زمانی که ایمیلی با فرستندهای از دامنه example.com دریافت میشود، سرور مقصد میتواند رکورد SPF دامنه را بررسی و IP سرور ارسالکننده را با فهرست سرورهای مجاز مقایسه کند.
اگر سرور ارسالکننده در SPF مجاز باشد، نتیجه بررسی مثبت خواهد بود. در غیر این صورت، ایمیل ممکن است مشکوک در نظر گرفته شود یا بر اساس سیاستهای سرور مقصد با آن برخورد شود.
رکورد SPF چگونه کار میکند؟
SPF در سطح DNS عمل میکند و برای بررسی آن نیازی نیست رکورد جدید یا سرویس جداگانهای روی سرور ایمیل ایجاد شود.
فرایند کلی به این شکل است که ابتدا یک سرور ایمیل، پیامی را برای گیرنده ارسال میکند. سرور دریافتکننده، دامنه فرستنده را بررسی کرده و رکورد SPF مربوط به آن دامنه را از DNS دریافت میکند.
رکورد SPF مشخص میکند چه سرورهایی اجازه ارسال ایمیل از طرف دامنه را دارند. سرور دریافتکننده سپس آدرس IP سرور ارسالکننده را با قوانین موجود در SPF مقایسه میکند.
در نهایت، نتیجه بررسی میتواند بر نحوه پردازش ایمیل تاثیر بگذارد. برای مثال، اگر IP فرستنده در فهرست مجاز قرار داشته باشد، بررسی SPF با موفقیت انجام میشود. اگر سرور مجاز نباشد، نتیجه میتواند Fail یا یکی از حالتهای دیگر SPF باشد.
نکته مهم این است که SPF به تنهایی تعیین نمیکند ایمیل حتما به Inbox یا Spam منتقل شود. سرور مقصد میتواند نتیجه SPF را در کنار معیارهای دیگری مانند DKIM، DMARC، اعتبار IP و سابقه ارسال دامنه بررسی کند.
رکورد SPF در DNS چگونه نوشته میشود؟
رکورد SPF به صورت یک رکورد TXT در DNS دامنه ایجاد میشود. برای مثال، یک رکورد ساده میتواند به شکل زیر باشد:
v=spf1 ip4:192.0.2.10 -all
هر بخش از این رکورد کاربرد مشخصی دارد:
v=spf1 مشخص میکند که این رکورد از نسخه SPF1 استفاده میکند.
ip4:192.0.2.10 آدرس IPv4 سروری را مشخص میکند که اجازه ارسال ایمیل از طرف دامنه را دارد.
-all مشخص میکند سایر سرورها که در رکورد معرفی نشدهاند، مجاز به ارسال ایمیل نیستند.
البته رکورد واقعی SPF معمولا با توجه به سرویسهای مورد استفاده دامنه پیچیدهتر است.
مهمترین بخشهای رکورد SPF
رکورد SPF از چند مکانیزم و تعیینکننده مختلف تشکیل میشود که هرکدام نحوه بررسی فرستنده را مشخص میکنند.
IP
اگر سرور ارسالکننده دارای IP مشخصی باشد، میتوان آن IP را مستقیما در SPF قرار داد.
برای IPv4 از ip4 و برای IPv6 از ip6 استفاده میشود.
برای مثال:
v=spf1 ip4:192.0.2.10 ip6:2001:db8::10 -all
در این حالت، هر دو آدرس به عنوان فرستنده مجاز شناخته میشوند.
Include
بسیاری از شرکتها برای ارسال ایمیل از سرویسهای شخص ثالث استفاده میکنند. در چنین شرایطی مشخص کردن تمام IPهای سرویس ایمیل به صورت دستی معمولا منطقی نیست.
مکانیزم include به دامنه اجازه میدهد قوانین SPF یک دامنه دیگر را نیز در بررسی خود در نظر بگیرد.
برای مثال:
v=spf1 include:example-mail.com -all
سرویس ایمیل مورد استفاده باید مقدار دقیق include را در مستندات خود اعلام کند.
All
عبارت all معمولا در انتهای رکورد SPF قرار میگیرد و مشخص میکند با سرورهایی که با هیچیک از قوانین قبلی مطابقت ندارند چگونه برخورد شود.
رایجترین حالتها عبارتند از:
-all به معنی عدم مجاز بودن سایر سرورها است.
~all به معنی Soft Fail است و سرور دریافتکننده باید فرستنده را مشکوک در نظر بگیرد، اما نحوه برخورد نهایی به سیاست آن سرویس بستگی دارد.
?all نتیجه خنثی ایجاد میکند و درباره مجاز یا غیرمجاز بودن سرور تصمیم مشخصی نمیدهد.
+all تمام سرورها را مجاز میکند و معمولا برای یک سیاست امنیتی مناسب توصیه نمیشود.
تفاوت SPF با DKIM و DMARC چیست؟
SPF، DKIM و DMARC سه فناوری مرتبط با احراز هویت ایمیل هستند، اما وظیفه یکسانی ندارند.
SPF مشخص میکند کدام سرورها اجازه دارند از طرف یک دامنه ایمیل ارسال کنند.
DKIM به ایمیل یک امضای دیجیتال اضافه میکند تا سرور دریافتکننده بتواند بررسی کند پیام توسط یک سرویس مجاز امضا شده و محتوای امضاشده در مسیر تغییر نکرده است.
DMARC از نتایج SPF و DKIM استفاده میکند و به صاحب دامنه اجازه میدهد سیاست مشخصی برای ایمیلهایی که احراز هویت آنها با مشکل مواجه شده است تعیین کند.
به همین دلیل، استفاده از SPF به تنهایی لزوما برای محافظت کامل از دامنه در برابر جعل ایمیل کافی نیست و معمولا بهتر است در کنار DKIM و DMARC پیکربندی شود.
چگونه یک رکورد SPF ایجاد کنیم؟
برای ایجاد SPF ابتدا باید مشخص کنید ایمیلهای دامنه شما از چه سرورها یا سرویسهایی ارسال میشوند. ممکن است ایمیلها مستقیما از سرور خودتان ارسال شوند یا از سرویسهایی مانند سرویس ایمیل سازمانی، سیستم ارسال خبرنامه یا سایر ارائهدهندگان ایمیل استفاده کنید.
پس از مشخص کردن منابع ارسال، باید رکورد TXT مربوط به SPF را در DNS دامنه ایجاد کنید.
برای مثال، اگر تنها سرور مجاز به ارسال ایمیل، سرور دارای IP مشخصی باشد، رکورد میتواند مشابه نمونه زیر باشد:
v=spf1 ip4:192.0.2.10 -all
اگر سرویس ایمیل دیگری نیز مورد استفاده قرار میگیرد، باید دستورالعمل همان سرویس را بررسی و مکانیزم مورد نیاز آن را به رکورد اضافه کنید.
نکته مهم این است که برای هر دامنه باید تنها یک رکورد SPF داشته باشید. ایجاد چند رکورد TXT مجزا که همگی حاوی سیاست SPF هستند، میتواند باعث ایجاد خطا در بررسی SPF شود.

SPF چه کاربردی دارد؟
مهمترین کاربرد SPF، کاهش احتمال جعل دامنه در ایمیلهای ارسالی است. زمانی که سرور دریافتکننده بتواند سرورهای مجاز دامنه را شناسایی کند، تشخیص ایمیلهایی که از یک منبع غیرمجاز ارسال شدهاند آسانتر میشود.
این موضوع در مقابله با حملات فیشینگ اهمیت زیادی دارد. مهاجم میتواند تلاش کند ایمیلی با آدرس ظاهری مشابه یک شرکت یا سازمان معتبر ارسال کند و گیرنده را فریب دهد. SPF یکی از مکانیزمهایی است که به سرویسهای دریافت ایمیل کمک میکند چنین پیامهایی را بهتر شناسایی کنند.
SPF همچنین برای بهبود اعتبار ارسال ایمیل و کاهش احتمال قرار گرفتن پیامهای معتبر در پوشه Spam اهمیت دارد؛ هرچند موفقیت در تحویل ایمیل به عوامل مختلفی وابسته است و SPF به تنهایی تضمینی برای قرار گرفتن پیام در Inbox نیست.
خطاهای رایج در تنظیم SPF
یکی از خطاهای رایج، ایجاد چند رکورد SPF برای یک دامنه است. همانطور که اشاره شد، باید سیاست SPF دامنه در یک رکورد مشخص تعریف شود.
استفاده از اطلاعات نادرست سرویسهای ارسال ایمیل نیز میتواند باعث شود ایمیلهای معتبر به عنوان فرستنده غیرمجاز شناسایی شوند. بنابراین، قبل از ایجاد یا تغییر رکورد SPF باید تمام سرویسهایی که از طرف دامنه ایمیل ارسال میکنند مشخص شوند.
همچنین نباید IP یا دامنه یک سرویس را بدون اطلاع از نحوه پیکربندی آن به SPF اضافه کرد. سرویسهای ایمیل معمولا رکورد یا عبارت دقیق مورد نیاز خود را در مستنداتشان ارائه میکنند.
آیا SPF از جعل ایمیل جلوگیری میکند؟
SPF میتواند تشخیص ایمیلهایی را که از سرورهای غیرمجاز ارسال شدهاند آسانتر کند، اما به تنهایی جلوی تمام روشهای جعل هویت ایمیل را نمیگیرد.
SPF بیشتر درباره سرور ارسالکننده تصمیمگیری میکند و برای محافظت کاملتر از دامنه باید فناوریهایی مانند DKIM و DMARC نیز در نظر گرفته شوند.
همچنین SPF به تنهایی مشخص نمیکند پیام پس از رد شدن در بررسی احراز هویت باید حذف شود یا به Spam منتقل شود. این موضوع به سیاست سرور دریافتکننده و تنظیمات دیگری مانند DMARC وابسته است.

چگونه رکورد SPF را بررسی کنیم؟
برای بررسی SPF یک دامنه میتوانید رکوردهای TXT آن را از طریق ابزارهای بررسی DNS مشاهده کنید. همچنین ابزارهای آنلاین متعددی برای بررسی ساختار SPF و شناسایی خطاهای احتمالی وجود دارند.
در یک بررسی ساده، باید مطمئن شوید که دامنه تنها یک رکورد SPF دارد و تمام سرورهایی که واقعا برای آن ایمیل ارسال میکنند در سیاست SPF قرار گرفتهاند.
اگر بعد از تغییر SPF همچنان ایمیلها با مشکل مواجه هستند، بهتر است علاوه بر SPF، وضعیت DKIM و DMARC و همچنین تنظیمات سرویس ارسال ایمیل نیز بررسی شود.
جمعبندی
رکورد SPF یکی از اجزای مهم زیرساخت ایمیل است که به صاحب دامنه اجازه میدهد سرورهای مجاز برای ارسال ایمیل را مشخص کند. این اطلاعات در DNS و معمولا در قالب یک رکورد TXT قرار میگیرد و سرورهای دریافتکننده میتوانند آن را برای بررسی اعتبار سرور ارسالکننده مورد استفاده قرار دهند.
پیکربندی صحیح SPF میتواند به کاهش جعل دامنه و افزایش قابلیت اعتماد ایمیلهای ارسالی کمک کند، اما برای ایجاد یک سیستم احراز هویت کاملتر بهتر است SPF در کنار DKIM و DMARC استفاده شود. همچنین هنگام تنظیم SPF باید تمام سرویسهای ارسال ایمیل دامنه شناسایی شوند و از ایجاد چند رکورد SPF برای یک دامنه جلوگیری شود.
سوالات متداول
SPF یا Sender Policy Framework یک استاندارد احراز هویت ایمیل است که مشخص میکند کدام سرورها و سرویسها اجازه دارند از طرف یک دامنه ایمیل ارسال کنند.
رکورد SPF به صورت یک رکورد TXT در DNS دامنه قرار میگیرد و شامل اطلاعات مربوط به سرورهای مجاز برای ارسال ایمیل است.
SPF به سرورهای دریافتکننده کمک میکند ایمیلهایی را که از سرورهای غیرمجاز ارسال شدهاند شناسایی کنند، اما به تنهایی از تمام روشهای جعل ایمیل جلوگیری نمیکند.
خیر. هر دامنه باید تنها یک رکورد SPF داشته باشد. اگر چند سرویس ایمیل دارید، باید اطلاعات همه آنها را در همان رکورد SPF قرار دهید.
SPF مشخص میکند چه سرورهایی اجازه ارسال ایمیل از طرف دامنه را دارند، در حالی که DKIM با استفاده از امضای دیجیتال، اعتبار پیام و عدم تغییر محتوای امضاشده را بررسی میکند.
SPF مشخصکننده سرورهای مجاز برای ارسال ایمیل است، اما DMARC از نتایج SPF و DKIM برای اعمال سیاست روی ایمیلهای نامعتبر و گزارشدهی استفاده میکند.
عبارت -all مشخص میکند سرورهایی که با قوانین قبلی رکورد SPF مطابقت ندارند، مجاز به ارسال ایمیل از طرف دامنه نیستند.
خیر. SPF میتواند به اعتبارسنجی ایمیل و بهبود اعتبار ارسال کمک کند، اما قرار گرفتن پیام در Inbox یا Spam به عوامل مختلفی مانند DKIM، DMARC، اعتبار دامنه و سابقه ارسال نیز بستگی دارد.
میتوانید رکوردهای TXT دامنه را بررسی کنید و مطمئن شوید تنها یک رکورد SPF وجود دارد و تمام سرورها و سرویسهایی که از طرف دامنه ایمیل ارسال میکنند در آن تعریف شدهاند.



شما میتوانید دیدگاه خود را در مورد این مطلب با ما با اشتراک بگذارید.