

WAF چیست؟ آشنایی با فایروال برنامه وب و کاربردهای آن
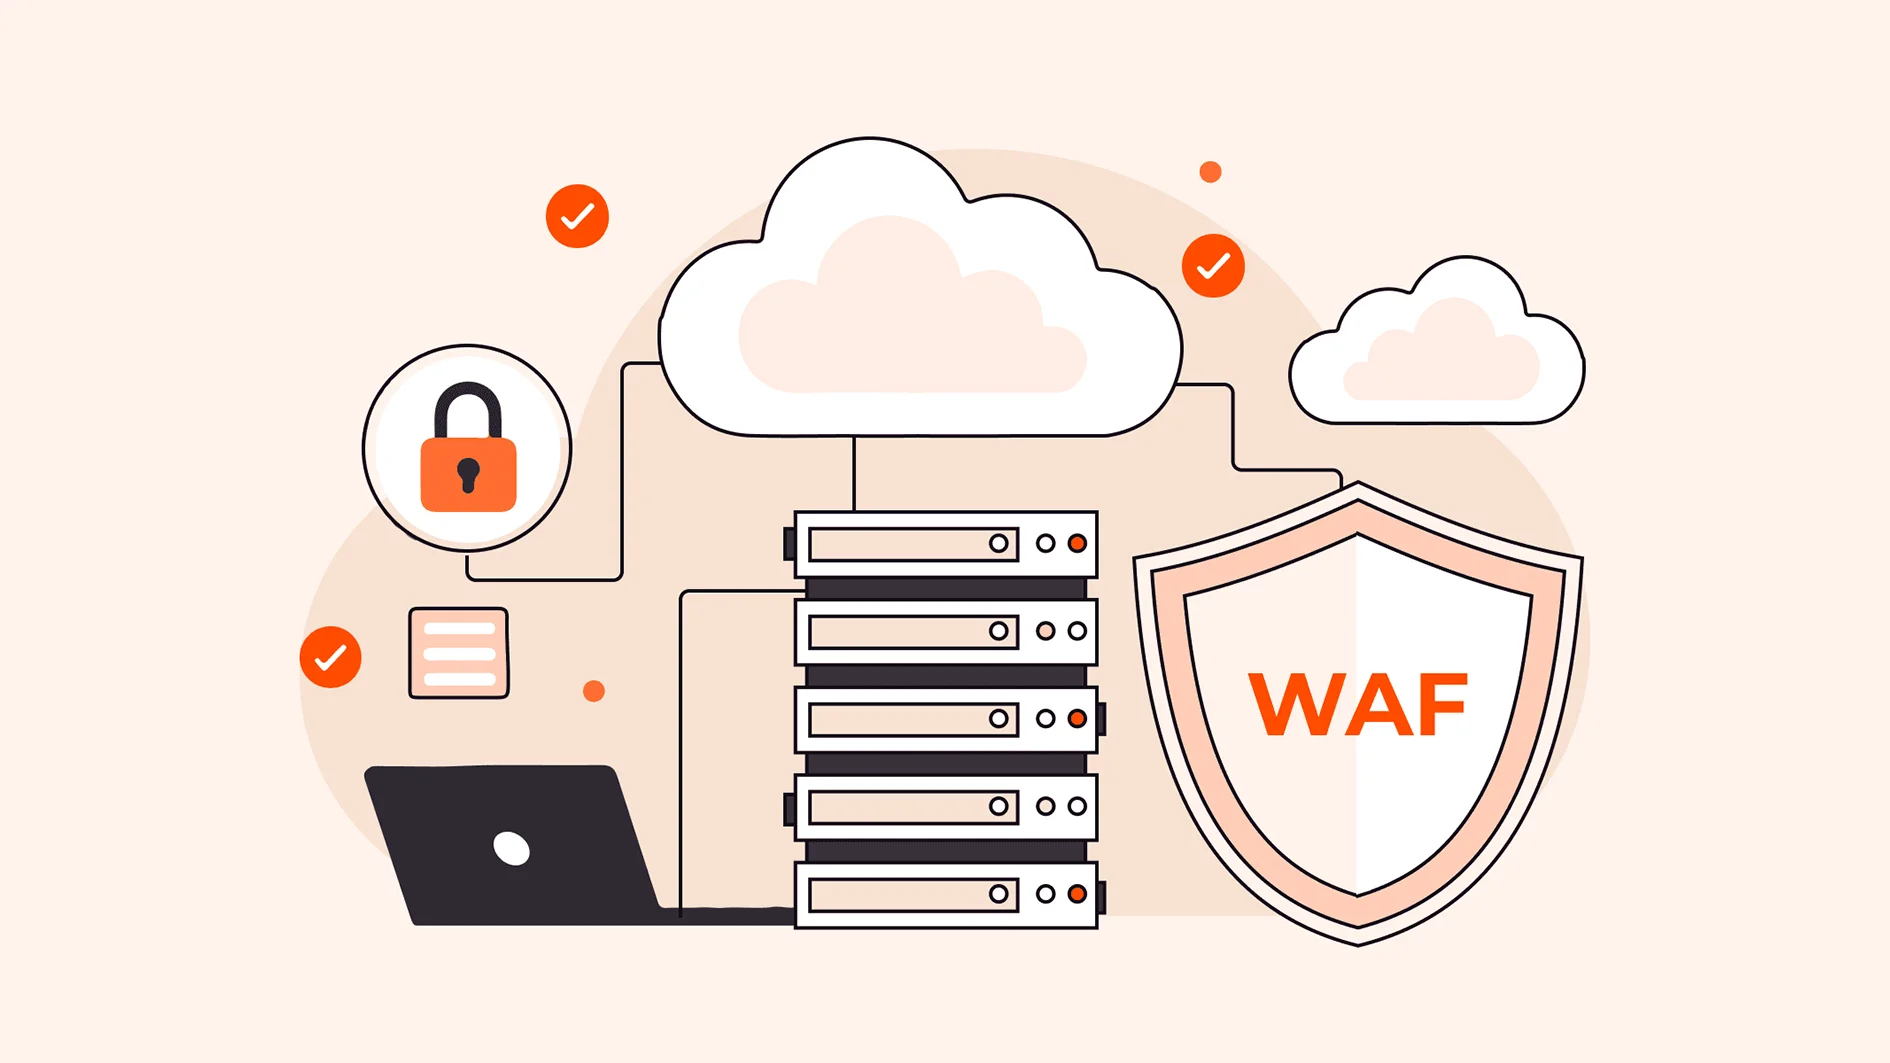
فایروال برنامه وب (Web Application Firewall) یا WAF یکی از ابزارهای امنیتی برای محافظت از وبسایتها، فروشگاههای اینترنتی و APIها در برابر حملات سایبری است. این ابزار ترافیک ورودی به برنامههای تحت وب را بررسی میکند و با شناسایی درخواستهای مشکوک یا مخرب، مانع رسیدن بخشی از آنها به وبسرور و برنامه اصلی میشود.
اهمیت WAF به این دلیل است که بسیاری از حملات سایبری از طریق درخواستهای ظاهرا عادی HTTP و HTTPS انجام میشوند. برای مثال، مهاجم ممکن است ورودی یک فرم جستوجو را به شکلی دستکاری کند که پایگاه داده را هدف قرار دهد یا کدی را به صفحه وب تزریق کند که در مرورگر بازدیدکنندگان اجرا شود. فایروال شبکه بهتنهایی لزوما نمیتواند محتوای این درخواستها را از نظر امنیت برنامه بررسی کند؛ اما WAF برای شناسایی چنین تهدیدهایی طراحی شده است.
البته WAF بهتنهایی امنیت کامل یک وبسایت را تضمین نمیکند. این ابزار در کنار کدنویسی امن، بهروزرسانی نرمافزارها، کنترل دسترسی و سایر اقدامات امنیتی به کار میرود. برای انتخاب و پیکربندی صحیح آن، باید با نحوه عملکرد، انواع، قابلیتها و محدودیتهای فایروال برنامه وب آشنا بود.
WAF چگونه کار میکند؟
WAF معمولا در مسیر ارتباطی بین کاربر و وبسرور قرار میگیرد و درخواستهای HTTP و HTTPS را پیش از رسیدن به برنامه بررسی میکند. این ابزار درخواستها را با استفاده از قوانین امنیتی، الگوهای شناختهشده حملات و در برخی محصولات، تحلیل رفتاری کاربر ارزیابی میکند.
اگر درخواست با یک قانون مسدودکننده مطابقت داشته باشد، WAF میتواند آن را رد کند. درخواستهایی که از بررسی امنیتی عبور میکنند، به سمت سرور اصلی هدایت میشوند. نحوه دقیق این فرایند به معماری محصول، قوانین فعال و محل استقرار WAF بستگی دارد.
برای مثال، فرض کنید یک وبسایت فروشگاهی امکان جستوجوی محصولات را فراهم کرده است. مهاجم میتواند بهجای وارد کردن نام محصول، ورودیای طراحی کند که با الگوهای متداول تزریق SQL مطابقت داشته باشد. WAF ممکن است این درخواست را بر اساس قوانین مربوط به حملات تزریق کد شناسایی و مسدود کند؛ در نتیجه، درخواست مخرب پیش از رسیدن به بخش آسیبپذیر برنامه متوقف میشود.
با این حال، تشخیص WAF قطعی نیست. یک درخواست مخرب ممکن است از قوانین موجود عبور کند و یک درخواست کاملا عادی نیز ممکن است بهاشتباه مشکوک تشخیص داده شود. به همین دلیل، کیفیت قوانین، سازگاری آنها با برنامه و پایش مداوم عملکرد فایروال اهمیت زیادی دارد.

WAF چه اطلاعاتی را بررسی میکند؟
بسته به نوع محصول و پیکربندی آن، WAF میتواند بخشهای مختلف درخواست را بررسی کند؛ از جمله:
- آدرس و پارامترهای درخواست: برای شناسایی مسیرها و ورودیهای مشکوک.
- سربرگهای HTTP: برای بررسی مقادیری که ممکن است در یک حمله نقش داشته باشند.
- کوکیها: برای شناسایی الگوهای غیرعادی در دادههای ارسالشده از مرورگر.
- بدنه درخواست: برای بررسی دادههای فرمها، درخواستهای API و سایر ورودیهای برنامه.
- رفتار ترافیک: در محصولاتی که قابلیت تحلیل رفتاری یا محدودسازی نرخ درخواست دارند، تعداد و الگوی درخواستها نیز بررسی میشود.
در ارتباط HTTPS، محتوای درخواست رمزگذاری شده است. بنابراین، WAF برای بررسی محتوای HTTP باید به ترافیک رمزگشاییشده دسترسی داشته باشد؛ این کار معمولا در نقطهای انجام میشود که WAF ارتباط امن را مدیریت میکند. اگر رمزگشایی در اختیار WAF نباشد، امکان بررسی محتوای رمزگذاریشده محدود خواهد بود.
WAF از چه حملاتی جلوگیری میکند؟
WAF برای کاهش خطر حملاتی طراحی شده است که از طریق ارتباط با برنامههای تحت وب انجام میشوند. میزان محافظت آن به نوع حمله، قوانین فعال، نحوه پیادهسازی برنامه و قابلیتهای محصول بستگی دارد.
حمله تزریق SQL
تزریق SQL یا SQL Injection زمانی اتفاق میافتد که مهاجم ورودیهای کنترلنشده را برای دستکاری پرسوجوهای پایگاه داده به کار بگیرد. در صورت وجود آسیبپذیری، این حمله ممکن است به مشاهده اطلاعات محرمانه، تغییر دادهها یا دور زدن برخی کنترلهای دسترسی منجر شود.
WAF میتواند با بررسی پارامترها و بدنه درخواست، الگوهای شناختهشده تزریق SQL را شناسایی کند. با این حال، راهکار اصلی مقابله با این آسیبپذیری استفاده از کوئریهای پارامتری، اعتبارسنجی صحیح ورودیها و رعایت اصول توسعه امن است. WAF یک لایه دفاعی تکمیلی محسوب میشود، نه جایگزین اصلاح کد آسیبپذیر.
اسکریپتنویسی بینسایتی (XSS)
در حمله XSS، مهاجم تلاش میکند کد مخرب، معمولا جاوااسکریپت، را در محتوایی قرار دهد که مرورگر کاربر آن را بهعنوان بخشی از صفحه اجرا میکند. این حمله میتواند برای سرقت اطلاعات قابل دسترس در مرورگر، دستکاری محتوای صفحه یا سوءاستفاده از نشست کاربر استفاده شود.
WAF با بررسی ورودیهای درخواست و شناسایی الگوهای متداول XSS میتواند از بخشی از این حملات جلوگیری کند. با این حال، نحوه پردازش و نمایش دادهها در برنامه نیز اهمیت دارد. کدگذاری متناسب با محل نمایش داده، پاکسازی اصولی ورودیهای HTML و استفاده صحیح از قابلیتهای امنیتی مرورگر، همچنان ضروری است.
حملات جعل درخواست سمت سرور (SSRF)
در حمله SSRF، مهاجم از قابلیتهای برنامه برای وادار کردن سرور به ارسال درخواست به مقصدی ناخواسته استفاده میکند. برای مثال، یک قابلیت دریافت تصویر از طریق URL ممکن است در صورت پیادهسازی نادرست، امکان دسترسی به سرویسهای داخلی شبکه را فراهم کند.
WAF در برخی شرایط میتواند درخواستهای مشکوک یا الگوهای شناختهشده این حمله را تشخیص دهد. با این حال، چون SSRF اغلب به منطق داخلی برنامه و نحوه دسترسی سرور به منابع دیگر وابسته است، کنترل مقصد درخواستها، محدودسازی دسترسی شبکه و اعتبارسنجی دقیق URLها اهمیت بیشتری دارند.
حملات پیمایش مسیر و دسترسی به فایلها
در حمله پیمایش مسیر (Path Traversal)، مهاجم تلاش میکند با دستکاری مسیر فایل، به منابعی خارج از محدوده مجاز دسترسی پیدا کند. برای مثال، ممکن است ورودی یک قابلیت دانلود فایل را تغییر دهد تا برنامه به فایلهای حساس روی سرور دسترسی پیدا کند.
WAF میتواند برخی الگوهای شناختهشده پیمایش مسیر را شناسایی و مسدود کند. با این حال، برنامه باید مسیر فایلها را به شکل امن مدیریت کند و دسترسی را به منابع مجاز محدود نگه دارد.
حملات منع سرویس در لایه برنامه
حملات منع سرویس (DDoS) در لایه برنامه، بهویژه حملات لایه هفتم، با ارسال حجم زیادی از درخواستها یا درخواستهای پرهزینه میتوانند منابع وبسرور و برنامه را مصرف کنند. برخلاف حملاتی که صرفا پهنای باند را هدف میگیرند، این درخواستها ممکن است از نظر ساختار کاملا معتبر باشند، اما پردازش آنها فشار زیادی به سرور وارد کند.
برخی WAFها قابلیت محدودسازی نرخ درخواست، شناسایی رفتار غیرعادی و اعمال محدودیت بر مسیرهای حساس را ارائه میکنند. این قابلیتها میتوانند به کاهش اثر حملات کمک کنند؛ اما برای مقابله با حملات حجیم، معمولا به راهکارهای تخصصی مقابله با DDoS و ظرفیت کافی زیرساخت نیز نیاز است.
WAF همچنین میتواند برای کاهش خطر برخی حملات دیگر مانند سوءاستفاده از ورودیهای نامعتبر، الگوهای متداول اجرای کد و حملات مبتنی بر درخواستهای دستکاریشده به کار برود. با این حال، هیچ فایروال برنامه وبی همه آسیبپذیریها یا روشهای حمله را پوشش نمیدهد.
انواع WAF کداماند؟
فایروالهای برنامه وب را میتوان بر اساس محل استقرار و نحوه ارائه خدمات به چند گروه تقسیم کرد. تفاوت این مدلها فقط در محل قرارگیری آنها نیست؛ بلکه روی نحوه مدیریت ترافیک، هزینه، کنترل پیکربندی و میزان مسئولیت تیم فنی نیز تاثیر میگذارد.
WAF مبتنی بر شبکه
این مدل در زیرساخت شبکه و معمولا نزدیک به وبسرور یا مرکز داده مستقر میشود. برخی محصولات بهصورت سختافزاری و برخی بهصورت نرمافزاری ارائه میشوند.
WAF شبکهای میتواند برای سازمانهایی مناسب باشد که به کنترل مستقیم بر زیرساخت امنیتی، مدیریت متمرکز و عملکرد قابل پیشبینی نیاز دارند. با این حال، استقرار، نگهداری و توسعه ظرفیت آن ممکن است به تجهیزات، نیروی متخصص و هزینه بیشتری نیاز داشته باشد.
WAF مبتنی بر میزبان
WAF مبتنی بر میزبان (Host-based WAF) روی همان سروری اجرا میشود که برنامه وب روی آن قرار دارد یا بهعنوان بخشی از محیط نرمافزاری سرور نصب میشود. در این مدل، مدیریت قوانین و نحوه پردازش درخواستها میتواند به تنظیمات وبسرور یا نرمافزار محافظ وابسته باشد.
برای مثال، ماژول امنیتی ModSecurity را میتوان در محیطهای پشتیبانیشده مانند Apache و Nginx به کار گرفت. این راهکار امکان کنترل بیشتر بر قوانین امنیتی را فراهم میکند، اما مصرف منابع سرور، سازگاری نرمافزارها و نگهداری قوانین باید در نظر گرفته شود.
WAF ابری
WAF ابری بهعنوان یک سرویس از سوی ارائهدهنده عرضه میشود. در این معماری، ترافیک وب پیش از رسیدن به سرور اصلی از زیرساخت ارائهدهنده عبور میکند و در آنجا بررسی میشود.
راهاندازی سادهتر، کاهش نیاز به نگهداری تجهیزات اختصاصی و امکان استفاده از زیرساخت توزیعشده از مزایای این مدل هستند. برخی سرویسها نیز قابلیتهایی مانند مقابله با حملات DDoS، محدودسازی نرخ درخواست و مدیریت رباتها را ارائه میکنند.
در مقابل، نحوه مسیریابی ترافیک، هزینه مصرف سرویس، وابستگی به ارائهدهنده و امکان کنترل جزئیات قوانین باید بررسی شود. همچنین، برای جلوگیری از دور زدن WAF، دسترسی مستقیم به سرور اصلی باید بهدرستی محدود شود.

WAF از چه روشهایی برای شناسایی حملات استفاده میکند؟
دقت WAF به روش تشخیص تهدید و کیفیت قوانینی بستگی دارد که برای بررسی درخواستها به کار میروند. بسیاری از محصولات از چند روش بهصورت همزمان استفاده میکنند تا بتوانند حملات شناختهشده و رفتارهای غیرعادی را شناسایی کنند.
تشخیص مبتنی بر امضا و قوانین
در این روش، درخواستهای ورودی با مجموعهای از قوانین و الگوهای از پیش تعریفشده مقایسه میشوند. برای مثال، یک قانون ممکن است به دنبال الگوهای شناختهشده تزریق SQL در پارامترهای درخواست باشد.
مجموعه قوانین OWASP Core Rule Set یکی از منابع شناختهشده برای پیادهسازی این نوع محافظت است و میتواند در کنار ModSecurity استفاده شود. این مجموعه، الگوهای متعددی از حملات رایج وب را پوشش میدهد.
مزیت این روش، شفافیت قوانین و امکان بررسی علت مسدود شدن درخواست است. با این حال، قوانین باید بهروز باشند و ممکن است برخی حملات جدید یا روشهای دور زدن الگوهای تشخیص از آنها عبور کنند.
تشخیص مبتنی بر رفتار
در روش تشخیص رفتاری، WAF یا سامانه امنیتی مرتبط، رفتار درخواستها را بررسی میکند تا فعالیتهای غیرعادی را شناسایی کند. برای مثال، ارسال تعداد زیادی درخواست به یک مسیر خاص، تغییر غیرمعمول الگوی دسترسی یا تلاشهای مکرر برای استفاده از یک قابلیت حساس ممکن است نشانهای از حمله باشد.
برخی محصولات از تحلیل آماری یا یادگیری ماشین برای شناسایی این رفتارها استفاده میکنند. با این حال، استفاده از هوش مصنوعی بهتنهایی تضمینکننده تشخیص دقیق نیست و نتیجه همچنان به کیفیت دادهها، تنظیمات محصول و شرایط ترافیک وابسته است.
محدودیت اندازه و ساختار درخواست
WAF میتواند محدودیتهایی برای اندازه بدنه درخواست، طول پارامترها، تعداد بخشهای یک درخواست یا انواع خاصی از محتوا اعمال کند. این محدودیتها ممکن است از برخی روشهای سوءاستفاده جلوگیری کنند و فشار ناشی از ورودیهای غیرعادی را کاهش دهند.
البته این تنظیمات باید با نیازهای واقعی برنامه هماهنگ باشند. برای مثال، محدودیت بیش از حد روی اندازه درخواست ممکن است بارگذاری فایلهای مجاز یا ارسال درخواستهای معتبر API را مختل کند.
تفاوت WAF با فایروال شبکه چیست؟
فایروال شبکه و WAF هر دو برای کنترل ترافیک و کاهش خطر حملات به کار میروند، اما در سطح یکسانی فعالیت نمیکنند.
فایروال شبکه عمدتا ترافیک را بر اساس اطلاعاتی مانند آدرس مبدا و مقصد، پورت، پروتکل و وضعیت اتصال کنترل میکند. در مقابل، WAF روی ترافیک HTTP و HTTPS تمرکز دارد و میتواند محتوای درخواستهای وب را از نظر الگوهای مخرب بررسی کند.
برای مثال، ممکن است فایروال شبکه اجازه دهد ترافیک HTTPS از پورت ۴۴۳ عبور کند؛ زیرا این ارتباط از نظر قوانین شبکه مجاز است. با این حال، همین ارتباط میتواند حاوی درخواستی برای اجرای حمله تزریق SQL باشد. WAF در صورت دسترسی به محتوای درخواست و داشتن قوانین مناسب، میتواند چنین درخواستی را شناسایی و مسدود کند.
بنابراین، این دو ابزار جایگزین یکدیگر نیستند. فایروال شبکه از محدوده ارتباطات مجاز محافظت میکند و WAF یک لایه تخصصی برای محافظت از برنامههای وب فراهم میآورد.
تفاوت WAF با CDN و سیستم جلوگیری از نفوذ چیست؟
WAF ممکن است در کنار سرویسهایی مانند شبکه توزیع محتوا (CDN)، سیستم جلوگیری از نفوذ (IPS) و سامانههای مقابله با حملات DDoS استفاده شود. آشنایی با تفاوت این ابزارها به انتخاب معماری امنیتی مناسب کمک میکند.
- CDN: محتوای وب را از طریق سرورهای توزیعشده به کاربران نزدیکتر ارائه میکند تا سرعت دسترسی افزایش یابد و فشار روی سرور اصلی کاهش پیدا کند. برخی سرویسهای CDN قابلیت WAF نیز دارند، اما CDN بهخودیخود معادل WAF نیست.
- IPS: ترافیک شبکه را برای شناسایی و جلوگیری از انواع فعالیتهای مخرب بررسی میکند. محدوده تحلیل آن بسته به محصول میتواند فراتر از درخواستهای وب باشد.
- سامانه مقابله با DDoS: برای شناسایی و کاهش اثر حملاتی طراحی شده است که با حجم بالای ترافیک یا درخواستها منابع سرویس را تحت فشار قرار میدهند. برخی WAFها بخشی از این قابلیتها را ارائه میکنند، اما مقابله کامل با حملات حجیم ممکن است به زیرساخت تخصصی نیاز داشته باشد.
- فایروال شبکه: ارتباطات را بر اساس سیاستهای شبکه کنترل میکند و میتواند دسترسی به پورتها، آدرسها و سرویسهای غیرمجاز را محدود کند.
یک زیرساخت امن میتواند چند مورد از این ابزارها را در کنار هم داشته باشد. برای مثال، CDN ترافیک را دریافت میکند، WAF درخواستهای وب را بررسی میکند و فایروال شبکه دسترسی به سرویسهای سرور را محدود نگه میدارد.

مزایای استفاده از WAF چیست؟
استفاده صحیح از WAF میتواند چند مزیت مهم برای امنیت و مدیریت وبسایت داشته باشد.
- کاهش خطر حملات رایج وب: WAF میتواند بسیاری از الگوهای شناختهشده حملات را پیش از رسیدن به برنامه شناسایی کند و سطح مواجهه با آسیبپذیریها را کاهش دهد.
- ایجاد یک لایه دفاعی تکمیلی: حتی اگر یک برنامه دارای آسیبپذیری ناشناخته یا اصلاحنشده باشد، ممکن است WAF بتواند بخشی از درخواستهای سوءاستفادهکننده از آن را مسدود کند. این محافظت قطعی نیست، اما در چارچوب دفاع چندلایه ارزشمند است.
- ثبت و بررسی رویدادهای امنیتی: بسیاری از محصولات WAF اطلاعات مربوط به درخواستهای مسدودشده، قوانین فعالشده و الگوهای مشکوک را ثبت میکنند. این دادهها برای تحلیل حملات و شناسایی مشکلات پیکربندی مفید هستند.
- کنترل بهتر ترافیک برنامه: قابلیتهایی مانند محدودسازی نرخ درخواست، محدود کردن دسترسی به مسیرهای حساس و مدیریت برخی رباتها به مدیران کمک میکنند سیاستهای امنیتی دقیقتری اعمال کنند.
- کاهش زمان واکنش به تهدیدها: در صورت وجود قوانین آماده و سازوکار مناسب برای بهروزرسانی، میتوان برخی الگوهای حمله را بدون تغییر فوری کد برنامه مسدود کرد. با این حال، اصلاح آسیبپذیری اصلی همچنان ضروری است.
محدودیتهای WAF چیست؟
با وجود قابلیتهای متعدد، WAF راهکاری کامل و مستقل برای تامین امنیت برنامههای وب نیست. شناخت محدودیتهای آن بهاندازه شناخت مزایا اهمیت دارد.
نخست اینکه WAF تنها میتواند تهدیدهایی را شناسایی کند که در محدوده دید و قابلیتهای تشخیص آن قرار دارند. یک آسیبپذیری منطقی در فرایند پرداخت، نقص در کنترل مجوز کاربران یا ضعف در مدیریت نشست ممکن است بدون وجود الگوی قابل تشخیص برای WAF مورد سوءاستفاده قرار گیرد.
دوم اینکه قوانین امنیتی ممکن است باعث پاسخ مثبت کاذب (False Positive) شوند؛ یعنی یک درخواست معتبر بهاشتباه مخرب تشخیص داده شود. برای مثال، کاربری که در یک سامانه مدیریت محتوا قطعهای از کد را در ویرایشگر قرار میدهد، ممکن است با قانونی مواجه شود که برخی الگوهای HTML یا جاوااسکریپت را مسدود میکند.
در نقطه مقابل، پاسخ منفی کاذب (False Negative) زمانی رخ میدهد که درخواست مخرب از فیلتر عبور کند. این اتفاق ممکن است به دلیل نبود قانون مناسب، پیکربندی نادرست یا استفاده از روشی باشد که سامانه قادر به تشخیص آن نیست.
WAF همچنین میتواند تاخیر اندکی به پردازش درخواستها اضافه کند و در صورت پیکربندی نامناسب، بخشی از منابع پردازشی را مصرف کند. در سرویسهای ابری نیز هزینه، وابستگی به ارائهدهنده و نحوه مدیریت دادههای ثبتشده باید در نظر گرفته شوند.
در نهایت، اگر مهاجم بتواند مستقیما به سرور اصلی متصل شود و WAF را دور بزند، بخشی از محافظت مورد انتظار از بین میرود. بنابراین، محدودسازی دسترسی مستقیم به سرور اصلی یکی از نکات مهم در استقرار صحیح این ابزار است.
چگونه WAF را برای یک وبسایت راهاندازی کنیم؟
راهاندازی WAF صرفا به فعال کردن یک گزینه محدود نمیشود. برای اینکه فایروال بدون ایجاد اختلال در عملکرد عادی وبسایت از آن محافظت کند، باید مراحل استقرار و تنظیمات امنیتی بهدرستی انجام شوند.
انتخاب WAF متناسب با زیرساخت
در قدم نخست باید مشخص شود که WAF ابری، نرمافزاری یا مبتنی بر شبکه برای زیرساخت مناسبتر است. این تصمیم به معماری سایت، میزان ترافیک، بودجه، سطح کنترل موردنیاز و توانایی تیم فنی برای نگهداری ابزار بستگی دارد.
برای وبسایت کوچکی که روی هاست اشتراکی قرار دارد، ممکن است استفاده از سرویس امنیتی ارائهدهنده میزبانی یا یک WAF ابری عملیتر باشد. در مقابل، سازمانی که چندین برنامه اختصاصی و زیرساخت قابل کنترل دارد، ممکن است به راهکاری با امکان مدیریت دقیقتر قوانین نیاز داشته باشد.
تعریف قوانین و فعال کردن حالت نظارت
پس از انتخاب محصول، باید قوانین امنیتی متناسب با فناوریها و قابلیتهای برنامه فعال شوند. بسیاری از WAFها امکان اجرا در حالت نظارت یا ثبت رویداد را فراهم میکنند؛ در این حالت، درخواستها بررسی میشوند اما لزوما مسدود نمیشوند.
این مرحله کمک میکند مشخص شود کدام قوانین ممکن است درخواستهای معتبر را مختل کنند. بررسی گزارشها و آزمایش قابلیتهای اصلی سایت پیش از فعال کردن مسدودسازی، احتمال بروز اختلال را کاهش میدهد.
فعال کردن حالت مسدودسازی
پس از بررسی نتایج حالت نظارت، میتوان قوانین تاییدشده را در حالت مسدودسازی قرار داد. بهتر است این کار با توجه به اهمیت مسیرهای مختلف برنامه و میزان اطمینان از عملکرد قوانین انجام شود.
برای مثال، میتوان ابتدا مسیرهای حساس و الگوهای حملات شناختهشده را تحت کنترل قرار داد و سپس با بررسی رویدادها، تنظیمات را دقیقتر کرد. فعال کردن ناگهانی مجموعه بزرگی از قوانین سختگیرانه بدون آزمایش قبلی ممکن است باعث مسدود شدن درخواستهای مجاز شود.
محدود کردن دسترسی مستقیم به سرور اصلی
اگر WAF از طریق یک سرویس واسط یا شبکه توزیع محتوا ارائه میشود، باید بررسی کرد که آیا کاربران میتوانند با استفاده از آدرس IP سرور اصلی، مستقیما به وبسایت دسترسی پیدا کنند یا خیر.
در صورت امکان، بهتر است دسترسی ورودی به سرور اصلی به آدرسهای IP معتبر زیرساخت WAF محدود شود؛ البته این کار باید با توجه به نیازهای مدیریتی، سرویسهای جانبی و روش استقرار انجام شود. همچنین، ارتباط میان WAF و سرور اصلی باید بهدرستی ایمنسازی شود. رمزگذاری ارتباط کاربر با WAF بهتنهایی امنیت ارتباط میان WAF و سرور اصلی را تضمین نمیکند.
پایش گزارشها و بهروزرسانی قوانین
پس از راهاندازی، گزارشهای WAF باید بهصورت مستمر بررسی شوند. افزایش ناگهانی درخواستهای مسدودشده، تکرار خطا در یک مسیر خاص یا شکایت کاربران از اختلال در ورود و ارسال فرمها میتواند نشانه نیاز به بررسی قوانین باشد.
قوانین امنیتی، نرمافزار WAF و سایر اجزای زیرساخت نیز باید بهروز نگه داشته شوند. تغییرات برنامه، نصب افزونههای جدید یا اضافه شدن API ممکن است به بازبینی تنظیمات نیاز داشته باشد.

برای انتخاب WAF مناسب به چه نکاتی توجه کنیم؟
هنگام انتخاب یک راهکار WAF، بهتر است تنها به تعداد قابلیتهای اعلامشده یا قیمت سرویس توجه نکنید. معیارهای زیر در ارزیابی عملی آن اهمیت دارند:
- پوشش حملات: بررسی کنید محصول چه دستههایی از حملات وب را پوشش میدهد و قوانین آن چگونه بهروز میشوند.
- امکان تنظیم قوانین: وجود قابلیت ساخت قانون سفارشی، استثناهای محدود و کنترل دقیق رفتار درخواستها برای بسیاری از برنامهها ضروری است.
- عملکرد و تاخیر: تاثیر بررسی امنیتی بر زمان پاسخگویی سایت و ظرفیت پردازش ترافیک را ارزیابی کنید.
- کیفیت گزارشها: گزارشها باید اطلاعات کافی برای تشخیص علت مسدودسازی و بررسی رویدادهای مشکوک فراهم کنند.
- سازگاری با زیرساخت: پشتیبانی از فناوری وبسرور، APIها، روشهای احراز هویت و معماری برنامه اهمیت دارد.
- قابلیت مقابله با رباتها و DDoS: اگر سایت با حملات حجیم یا رباتهای مخرب مواجه است، باید مشخص شود این قابلیتها در سرویس انتخابی وجود دارند یا به ابزار جداگانه نیاز است.
- هزینه و پشتیبانی: هزینه استفاده، محدودیتهای ترافیکی، کیفیت پشتیبانی و مسئولیت بهروزرسانی قوانین باید بررسی شوند.
در کنار این معیارها، باید مشخص باشد چه کسی مسئول پایش رویدادها، رسیدگی به هشدارها و اصلاح تنظیمات است. حتی یک محصول قدرتمند نیز در صورت نبود فرایند نگهداری و نظارت مناسب، نمیتواند محافظت قابل اتکایی فراهم کند.
آیا استفاده از WAF برای همه وبسایتها ضروری است؟
میزان نیاز به WAF به نوع وبسایت، حساسیت دادهها، سطح تهدید و معماری زیرساخت بستگی دارد. وبسایتهای فروشگاهی، سامانههای بانکی، سرویسهای دارای حساب کاربری، برنامههای سازمانی و APIهایی که اطلاعات مهمی را پردازش میکنند، معمولا به بررسی جدیتر این لایه امنیتی نیاز دارند.
برای یک وبسایت ساده نیز WAF میتواند مفید باشد، بهخصوص اگر بهصورت سرویس ابری و با هزینه مناسب در دسترس باشد. با این حال، استفاده از آن نباید جای اقدامات پایهای مانند بهروزرسانی سیستم مدیریت محتوا، حذف افزونههای ناامن، استفاده از رمزهای عبور قوی و پشتیبانگیری منظم را بگیرد.
اگر برنامه مستقیما در معرض اینترنت قرار دارد و درخواستهای ورودی آن میتوانند به پایگاه داده، حسابهای کاربران یا منابع حساس دسترسی داشته باشند، WAF میتواند لایه دفاعی ارزشمندی به شمار برود. تصمیم نهایی باید بر اساس ارزیابی ریسک و نه صرفا محبوبیت یک ابزار امنیتی گرفته شود.
WAF یکی از لایههای مهم امنیت برنامههای تحت وب است
فایروال برنامه وب با بررسی درخواستهای HTTP و HTTPS، امکان شناسایی و مسدودسازی بخشی از حملات هدفمند علیه وبسایتها و APIها را فراهم میکند. این ابزار میتواند خطر حملاتی مانند تزریق SQL، XSS و برخی روشهای سوءاستفاده از آسیبپذیریهای برنامه را کاهش دهد و با ثبت رویدادهای امنیتی، دید بهتری نسبت به ترافیک ورودی در اختیار مدیران قرار دهد.
با این حال، اثربخشی WAF به انتخاب محصول مناسب، تنظیم صحیح قوانین، پایش مستمر و هماهنگی آن با معماری برنامه وابسته است. هیچ فایروال برنامه وبی جایگزین اصلاح آسیبپذیریهای نرمافزاری یا سایر اقدامات امنیتی نمیشود. بهترین نتیجه زمانی به دست میآید که WAF بخشی از یک معماری دفاع چندلایه باشد و در کنار فایروال شبکه، کنترل دسترسی، ارتباطات رمزگذاریشده و نگهداری اصولی زیرساخت فعالیت کند.
سوالات متداول
خیر. WAF میتواند بسیاری از حملات رایج وب را شناسایی و مسدود کند، اما ممکن است برخی آسیبپذیریها، حملات جدید یا سوءاستفادههای مبتنی بر منطق برنامه را تشخیص ندهد. استفاده از آن باید با توسعه امن، بهروزرسانی نرمافزارها و سایر کنترلهای امنیتی همراه باشد.
WAF برای بررسی درخواستها مقداری پردازش انجام میدهد و ممکن است تاخیر ایجاد کند. میزان تاثیر به معماری سرویس، محل استقرار، پیچیدگی قوانین و حجم ترافیک بستگی دارد. پیکربندی مناسب و انتخاب محصول متناسب با ظرفیت موردنیاز میتواند این تاثیر را کاهش دهد.
خیر. علاوه بر وبسایتها، WAF میتواند از برنامههای تحت وب و APIهایی که از HTTP یا HTTPS استفاده میکنند محافظت کند. البته نوع درخواستها، شیوه احراز هویت و معماری API باید با قابلیتهای محصول انتخابی سازگار باشد.
خیر. فایروال شبکه و WAF وظایف متفاوتی دارند. فایروال شبکه دسترسیها و ارتباطات را در سطح شبکه کنترل میکند، در حالی که WAF درخواستهای وب را برای شناسایی حملات مرتبط با برنامه بررسی میکند. استفاده همزمان از این دو ابزار میتواند پوشش امنیتی کاملتری فراهم کند.
WAF میتواند از سایت وردپرسی در برابر بخشی از حملات رایج وب و درخواستهای مخرب محافظت کند. با این حال، بهروزرسانی هسته وردپرس، قالبها و افزونهها، حذف اجزای آسیبپذیر و مدیریت صحیح دسترسیها همچنان ضروری است. همچنین، قوانین WAF باید با عملکرد افزونهها و قابلیتهای سایت سازگار باشند.


شما میتوانید دیدگاه خود را در مورد این مطلب با ما با اشتراک بگذارید.