

حملات APT چیست؟ بررسی تهدیدات پیشرفته و مداوم و نحوه مقابله با آنها
حملات سایبری همیشه با هدف یکسانی انجام نمیشوند. بعضی حملات برای سرقت سریع اطلاعات حسابها طراحی شدهاند، برخی باجافزارها در مدت کوتاهی سیستمهای قربانی را رمزگذاری میکنند و گروهی دیگر با هدف نفوذ عمیق و پنهان ماندن در یک شبکه برای مدت طولانی شکل میگیرند. حمله APT در دسته سوم قرار میگیرد.
APT مخفف Advanced Persistent Threat به معنای «تهدید پیشرفته و مداوم» است و به حملاتی اشاره دارد که معمولا توسط مهاجمان دارای منابع، دانش فنی و هدف مشخص انجام میشوند. مهاجم در این نوع حمله تلاش میکند پس از ورود اولیه، دسترسی خود را حفظ کند، اطلاعات بیشتری درباره محیط هدف به دست آورد و بدون جلب توجه فعالیت خود را ادامه دهد.
در حملات APT معمولا هدف، صرفا آلوده کردن یک سیستم یا سرقت یک فایل نیست. مهاجم ممکن است برای مدت طولانی شبکه را زیر نظر داشته باشد و به تدریج به سرورها، حسابهای کاربری، تجهیزات شبکه و دادههای حساس دسترسی پیدا کند.
حمله APT چیست؟
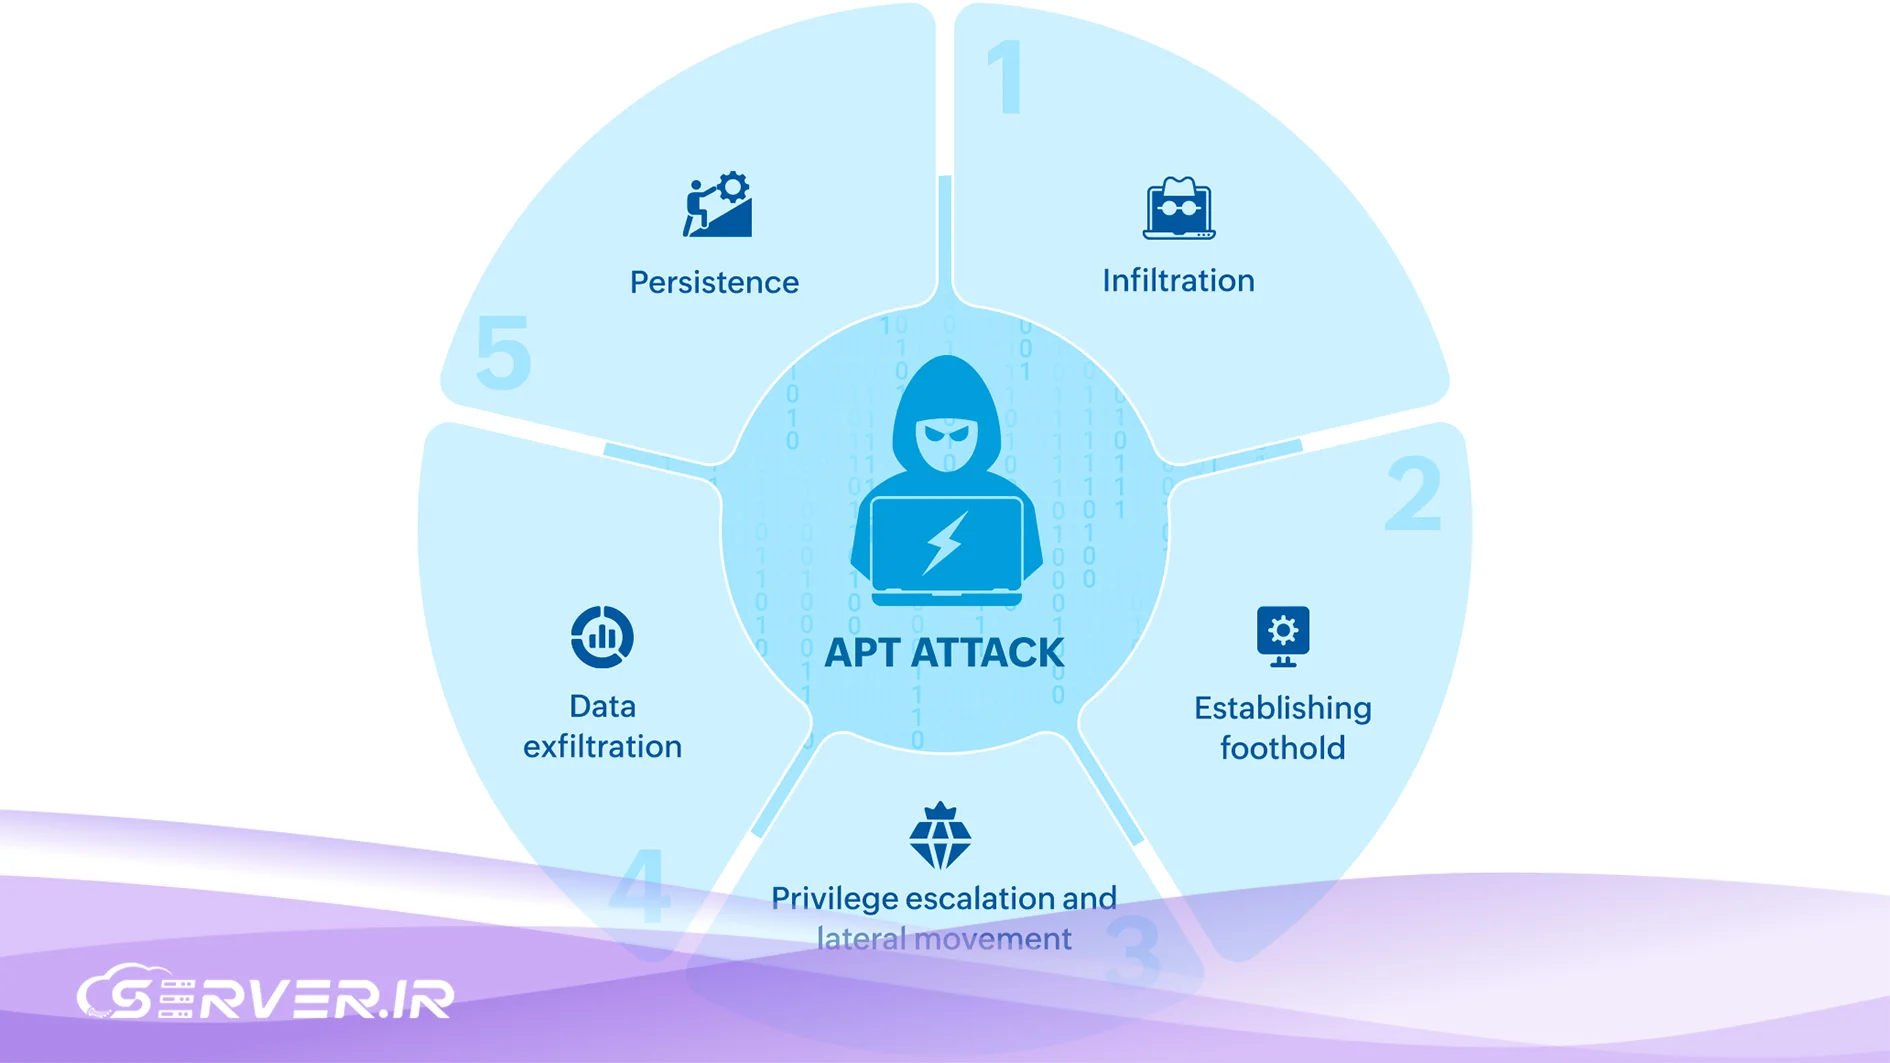
حمله APT یک عملیات سایبری هدفمند و چندمرحلهای است که در آن مهاجم تلاش میکند به یک محیط مشخص نفوذ کند و برای مدت طولانی دسترسی خود را حفظ کند.
واژه Advanced به استفاده از روشها و ابزارهای نسبتا پیچیده یا ترکیبی از تکنیکهای مختلف اشاره دارد. Persistent نشان میدهد مهاجم به دنبال دسترسی کوتاهمدت نیست و حفظ دسترسی در طول زمان اهمیت دارد. Threat نیز بیانگر وجود یک عامل مهاجم است که تهدیدی واقعی برای سیستمها و اطلاعات سازمان محسوب میشود.
البته APT نام یک بدافزار یا ابزار مشخص نیست. یک حمله APT میتواند از تکنیکهای مختلفی مانند فیشینگ، سرقت اعتبارنامه، سوءاستفاده از آسیبپذیریها، بدافزار، حرکت جانبی در شبکه و استخراج اطلاعات استفاده کند.
حملات APT چه اهدافی دارند؟
هدف APT معمولا به نوع سازمان و انگیزه مهاجم بستگی دارد. اطلاعات محرمانه، مالکیت فکری، اطلاعات مالی، دادههای مشتریان و اسناد داخلی میتوانند هدف چنین حملاتی باشند.
در برخی موارد، مهاجم به دنبال جاسوسی سایبری است و میخواهد اطلاعاتی را به صورت مخفیانه جمعآوری کند. سازمانهای دولتی، مراکز تحقیقاتی، شرکتهای فناوری، صنایع دفاعی و مجموعههایی که اطلاعات ارزشمند در اختیار دارند، میتوانند هدف چنین عملیاتهایی قرار بگیرند.
هدف همیشه سرقت اطلاعات نیست. بعضی عملیاتها ممکن است با هدف ایجاد دسترسی بلندمدت، شناسایی زیرساخت یا آمادهسازی زمینه برای عملیات بعدی انجام شوند.
حمله APT چگونه انجام میشود؟
APT معمولا یک حمله تکمرحلهای نیست. مهاجم بعد از ورود اولیه، مراحل مختلفی را برای گسترش دسترسی و رسیدن به هدف نهایی طی میکند.
شناسایی هدف
پیش از نفوذ، مهاجم معمولا اطلاعاتی درباره سازمان و زیرساخت آن جمعآوری میکند. اطلاعات عمومی وبسایت، دامنهها، آدرسهای ایمیل کارکنان، فناوریهای مورد استفاده و ساختار سازمانی میتوانند در این مرحله مورد توجه قرار بگیرند.
این مرحله به مهاجم کمک میکند روش ورود مناسبتری را انتخاب کند و احتمال شناسایی شدن را کاهش دهد.
دسترسی اولیه
پس از شناسایی، مهاجم باید راهی برای ورود پیدا کند. فیشینگ هدفمند، سرقت اطلاعات ورود، سوءاستفاده از آسیبپذیریهای نرمافزاری و سرویسهای اینترنتی آسیبپذیر از روشهایی هستند که ممکن است در این مرحله مورد استفاده قرار گیرند.
در حملات هدفمند، ایمیل یا پیام فیشینگ میتواند متناسب با نقش قربانی طراحی شود تا احتمال باز شدن فایل یا کلیک روی لینک افزایش پیدا کند.
ایجاد دسترسی و ماندگاری
پس از ورود، مهاجم تلاش میکند راهی برای حفظ دسترسی ایجاد کند تا در صورت بسته شدن مسیر اولیه، امکان بازگشت به سیستم وجود داشته باشد.
این مرحله میتواند شامل سوءاستفاده از قابلیتهای داخلی سیستمعامل، ایجاد مکانیزمهای ماندگاری یا سرقت اعتبارنامههای بیشتر باشد.
افزایش سطح دسترسی
دسترسی اولیه معمولا محدود است. مهاجم ممکن است تلاش کند سطح دسترسی خود را افزایش دهد و از یک حساب معمولی به حسابی با دسترسی بیشتر برسد.
در محیطهای سازمانی، حسابهای مدیریتی اهمیت زیادی دارند؛ زیرا دسترسی به آنها میتواند مسیر حرکت مهاجم به بخشهای بیشتری از شبکه را باز کند.
حرکت جانبی در شبکه
یکی از ویژگیهای مهم بسیاری از حملات APT، استراتژی Lateral Movement یا حرکت جانبی است. مهاجم پس از آلوده کردن یک سیستم، تلاش میکند به سیستمهای دیگر شبکه دسترسی پیدا کند.
برای مثال، یک سیستم کارمند ممکن است نقطه ورود باشد، اما هدف نهایی مهاجم یک سرور فایل، پایگاه داده یا سیستم مدیریتی باشد. به همین دلیل، نفوذ به یک سیستم به معنی پایان حمله نیست و ممکن است تنها مرحله ابتدایی عملیات باشد.
جمعآوری اطلاعات
در ادامه، مهاجم اطلاعات مورد نظر خود را شناسایی و جمعآوری میکند. اسناد داخلی، اطلاعات مشتریان، فایلهای مالی، اطلاعات احراز هویت و دادههای مربوط به زیرساخت میتوانند در این مرحله هدف قرار بگیرند.
مهاجم معمولا تلاش میکند این فعالیتها را به شکلی انجام دهد که الگوی غیرعادی و قابل تشخیصی ایجاد نکند.
استخراج اطلاعات
در مرحله بعد، اطلاعات جمعآوریشده ممکن است از شبکه خارج شوند. این مرحله با عنوان Data Exfiltration شناخته میشود.
برای کاهش احتمال شناسایی، مهاجم ممکن است دادهها را در حجمهای کوچکتر منتقل کند یا از کانالهایی استفاده کند که در ترافیک عادی شبکه کمتر جلب توجه میکنند.
چرا شناسایی حملات APT دشوار است؟
یکی از مشکلات اصلی در مقابله با APT، تلاش مهاجم برای مخفی ماندن است. در یک حمله ساده ممکن است فعالیت مخرب خیلی سریع مشخص شود؛ اما مهاجم APT معمولا تلاش میکند فعالیتهای خود را در میان رفتارهای عادی شبکه پنهان کند.
برای مثال، استفاده از ابزارهای قانونی موجود در سیستم میتواند تشخیص حمله را دشوارتر کند. مهاجم همچنین ممکن است از اعتبارنامههای واقعی کاربران استفاده کند؛ در نتیجه صرفا تشخیص اینکه یک حساب معتبر وارد سیستم شده است، برای شناسایی حمله کافی نیست.
به همین دلیل، بررسی رفتار کاربران، ارتباط میان سیستمها، تغییرات دسترسی و الگوهای غیرعادی شبکه اهمیت زیادی پیدا میکند.
تفاوت APT با حملات سایبری معمولی چیست؟
APT را نباید صرفا یک نسخه پیچیدهتر از یک بدافزار معمولی در نظر گرفت. تفاوت اصلی در هدف، مدت زمان، روش اجرا و نحوه حفظ دسترسی است.
یک حمله معمولی ممکن است با هدف مشخصی مانند سرقت رمز عبور یا نصب باجافزار انجام شود و پس از رسیدن به هدف خاتمه پیدا کند. اما در APT، مهاجم معمولا یک هدف مشخص و بلندمدت دارد و ممکن است هفتهها، ماهها یا حتی بیشتر در محیط هدف فعالیت کند.
همچنین در APT ممکن است از چندین تکنیک مختلف در کنار یکدیگر استفاده شود. بنابراین دفاع در برابر آن تنها با نصب یک ابزار امنیتی امکانپذیر نیست.
تفاوت APT با بدافزار چیست؟
بدافزار یا Malware یک اصطلاح کلی برای نرمافزارهای مخرب است و شامل ویروس، تروجان، جاسوسافزار، باجافزار و انواع دیگر برنامههای مخرب میشود.
APT در مقابل، یک نوع عملیات یا الگوی حمله است و لزوما به یک بدافزار خاص اشاره نمیکند. یک گروه مهاجم میتواند در جریان یک عملیات APT از چندین بدافزار یا ابزار مختلف استفاده کند.
بنابراین این دو مفهوم در یک سطح قرار ندارند. بدافزار میتواند یکی از ابزارهای مورد استفاده در یک حمله APT باشد.
چه سازمانهایی بیشتر در معرض حملات APT هستند؟
هر سازمانی که اطلاعات ارزشمند یا زیرساخت حساس داشته باشد میتواند هدف حمله هدفمند قرار گیرد. با این حال، جذابیت هدف به انگیزه مهاجم و ارزش اطلاعات موجود در آن بستگی دارد.
سازمانهای دولتی، شرکتهای فناوری، مراکز تحقیقاتی، موسسات مالی، شرکتهای مخابراتی، صنایع حساس و مجموعههایی که مالکیت فکری ارزشمندی دارند، از جمله اهدافی هستند که ممکن است برای عملیاتهای هدفمند جذاب باشند.
در عین حال، یک شرکت کوچک نیز ممکن است به دلیل ارتباط با یک سازمان بزرگتر هدف قرار گیرد. برای مثال، مهاجم میتواند از یک تامینکننده یا پیمانکار به عنوان نقطه ورود به شبکه سازمان اصلی استفاده کند.
نشانههای احتمالی حمله APT چیست؟
تشخیص APT معمولا با مشاهده یک نشانه منفرد امکانپذیر نیست. ترکیبی از چند رفتار غیرعادی میتواند نیازمند بررسی بیشتر باشد.
برخی از نشانههای مهم عبارتاند از:
- ورودهای غیرعادی به حسابهای کاربری
- استفاده غیرمنتظره از حسابهای دارای دسترسی بالا
- ارتباط سیستمهای داخلی با مقصدهای ناشناخته
- ایجاد حساب یا سرویس جدید بدون دلیل مشخص
- افزایش غیرعادی ترافیک خروجی
- دسترسی غیرمعمول به فایلها و سرورها
- تلاشهای متعدد برای افزایش سطح دسترسی
- اجرای فرآیندهای ناشناخته یا غیرمعمول
- تغییرات غیرمنتظره در تنظیمات امنیتی
- ارتباط میان سیستمهایی که معمولا با یکدیگر ارتباط ندارند
البته هیچکدام از این موارد به تنهایی اثبات نمیکند که سازمان با حمله APT مواجه شده است. این نشانهها باید در کنار Logها، زمان وقوع رویدادها و رفتار معمول شبکه بررسی شوند.
چگونه از حملات APT جلوگیری کنیم؟
جلوگیری کامل از حملات هدفمند دشوار است، اما میتوان با ایجاد چند لایه دفاعی، احتمال نفوذ و دامنه آسیب را کاهش داد.
بهروزرسانی سیستمها و نرمافزارها
آسیبپذیریهای شناختهشده یکی از مسیرهای احتمالی ورود مهاجمان هستند. سیستمعامل، وبسرور، تجهیزات شبکه، نرمافزارهای سازمانی و سایر اجزای زیرساخت باید به شکل منظم بهروزرسانی شوند.
در محیطهای حساس، بهتر است فرآیند Patch Management مشخصی وجود داشته باشد تا آسیبپذیریهای مهم در سریعترین زمان ممکن بررسی و برطرف شوند.
استفاده از احراز هویت چندمرحلهای
فعال کردن MFA یا احراز هویت چندمرحلهای میتواند در برابر سرقت رمز عبور یک لایه امنیتی اضافی ایجاد کند. این موضوع بهخصوص برای حسابهای مدیریتی، دسترسیهای راه دور و سرویسهای حساس اهمیت دارد.
اصل حداقل دسترسی
کاربران و سرویسها نباید بیشتر از نیاز واقعی خود دسترسی داشته باشند. اجرای اصل Least Privilege میتواند دامنه فعالیت مهاجم را در صورت سرقت یک حساب محدودتر کند.
تفکیک شبکه
تقسیمبندی شبکه یا Network Segmentation باعث میشود دسترسی به یک بخش از شبکه به صورت خودکار به معنی دسترسی کامل به سایر بخشها نباشد.
این موضوع در مقابله با حرکت جانبی اهمیت زیادی دارد و میتواند مانع گسترش سریع حمله از یک سیستم به سایر بخشهای زیرساخت شود.
ثبت و تحلیل Logها
بدون ثبت مناسب رویدادها، شناسایی یک حمله طولانیمدت بسیار دشوار میشود. لاگهای ورود کاربران، سیستمعامل، فایروال، سرورها، تجهیزات شبکه و سرویسهای حساس باید جمعآوری و در صورت امکان به شکل متمرکز تحلیل شوند.
راهکارهای SIEM میتوانند با جمعآوری و ارتباط دادن رویدادهای مختلف، شناسایی الگوهای مشکوک را سادهتر کنند.
آموزش کارکنان
فیشینگ همچنان یکی از روشهای احتمالی برای دستیابی اولیه به شبکه است. آموزش کارکنان درباره ایمیلهای مشکوک، لینکهای ناشناس، فایلهای غیرمنتظره و روشهای مهندسی اجتماعی میتواند ریسک موفقیت برخی حملات را کاهش دهد.
نقش EDR و SIEM در شناسایی APT
ابزارهای امنیتی مختلف میتوانند در مراحل متفاوت دفاع در برابر APT مورد استفاده قرار گیرند.
EDR یا Endpoint Detection and Response روی سیستمهای کاربری و سرورها تمرکز دارد و رفتار فرآیندها، فایلها و فعالیتهای مشکوک را بررسی میکند. این ابزار میتواند در شناسایی رفتار غیرعادی روی Endpointها و بررسی رخدادهای امنیتی نقش داشته باشد.
در مقابل، SIEM دادههای امنیتی منابع مختلف را جمعآوری و تحلیل میکند. ترکیب اطلاعات EDR، فایروال، سرور، Active Directory و سایر تجهیزات میتواند دید گستردهتری از فعالیتهای شبکه ایجاد کند.
هیچیک از این ابزارها به تنهایی تضمینکننده شناسایی تمام حملات APT نیستند. کیفیت تنظیمات، پوشش لاگها، قواعد تشخیص و توانایی تیم امنیتی در تحلیل هشدارها نیز اهمیت زیادی دارد.
APT یک بدافزار نیست؛ یک عملیات چندمرحلهای است
APT را بهتر است به عنوان یک عملیات سایبری هدفمند و بلندمدت در نظر گرفت، نه یک ویروس یا نرمافزار مشخص. مهاجم ممکن است از فیشینگ و آسیبپذیریهای نرمافزاری برای ورود استفاده کند، سپس با افزایش سطح دسترسی و حرکت جانبی در شبکه به سیستمهای حساس برسد و در نهایت اطلاعات مورد نظر خود را استخراج کند.
به همین دلیل، دفاع در برابر چنین تهدیدهایی به یک ابزار واحد محدود نمیشود. بهروزرسانی منظم، MFA، اصل حداقل دسترسی، تفکیک شبکه، ثبت Log، EDR، SIEM و آموزش کاربران، مجموعهای از لایههای دفاعی هستند که میتوانند احتمال موفقیت حمله و دامنه خسارت آن را کاهش دهند.
سوالات متداول
کلمه APT مخفف Advanced Persistent Threat است و به تهدید یا عملیات سایبری پیشرفته و مداومی گفته میشود که معمولا با هدف مشخص و برای حفظ دسترسی بلندمدت به محیط هدف انجام میشود.
خیر. APT یک الگوی عملیات و حمله سایبری است، نه یک بدافزار مشخص. مهاجم ممکن است در جریان یک حمله APT از انواع بدافزارها و ابزارهای مختلف استفاده کند.
شناسایی هدف، دسترسی اولیه، ایجاد ماندگاری، افزایش سطح دسترسی، حرکت جانبی، جمعآوری اطلاعات و استخراج داده از مراحل رایج در بسیاری از عملیاتهای APT هستند.
خیر. هر سازمانی که اطلاعات ارزشمند داشته باشد یا به عنوان مسیر دسترسی به یک هدف مهمتر مورد استفاده قرار گیرد، ممکن است هدف یک حمله هدفمند قرار بگیرد.
بررسی متمرکز Logها، رفتار کاربران و سیستمها، ترافیک شبکه و هشدارهای ابزارهایی مانند EDR و SIEM میتواند به شناسایی فعالیتهای مشکوک کمک کند. معمولا یک نشانه منفرد برای تشخیص APT کافی نیست.
APT معمولا هدفمند، چندمرحلهای و بلندمدت است و مهاجم تلاش میکند دسترسی خود را در محیط حفظ کند. بسیاری از حملات معمولی ممکن است هدف محدودتر و مدت فعالیت کوتاهتری داشته باشند.
خیر. آنتیویروس یکی از لایههای امنیتی است، اما مقابله با تهدیدات هدفمند به مجموعهای از اقدامات مانند مدیریت وصلهها، MFA، کنترل دسترسی، تفکیک شبکه، پایش Logها و راهکارهای تشخیص و پاسخ نیاز دارد.


شما میتوانید دیدگاه خود را در مورد این مطلب با ما با اشتراک بگذارید.